娱乐指数平台接口逆向分析
chinaindex 娱乐指数平台 getSearchResult 接口逆向分析
一、抓包现象
目标平台为娱乐指数平台(https://www.chinaindex.net/search),在页面触发搜索后会请求 getSearchResult 接口获取数据。请求示例:
getSearchResult?keyWord=张杰&sign=52576e9e40b5944f6d77c2812ff25752
请求载荷包含两个参数:keyWord(明文搜索关键词)与 sign(32 位十六进制签名)。响应数据为 JSON 结构,其中 data 字段是一段密文,同时附带 isEncrypt、lastFetchTime、result 等标志字段。请求头中存在自定义字段 Uuid,其值与 Cookie 中的 mobile_iindex_uuid 一致。
抓包时携带的 Cookie 信息如下:
mobile_iindex_uuid=5cbcbeea-b82a-502d-ad3d-3770878d5edf; Hm_lvt_2873e2b0bdd5404c734992cd3ae7253f=1789671658,1789734206,1789793076,1790033293; Hm_lpvt_2873e2b0bdd5404c734992cd3ae7253f=1790033293; HMACCOUNT=0F0A3D5081CF13D2
其中 mobile_iindex_uuid 的值 5cbcbeea-b82a-502d-ad3d-3770878d5edf 与请求头 Uuid 完全一致,这是后续复现时维持会话的关键线索。
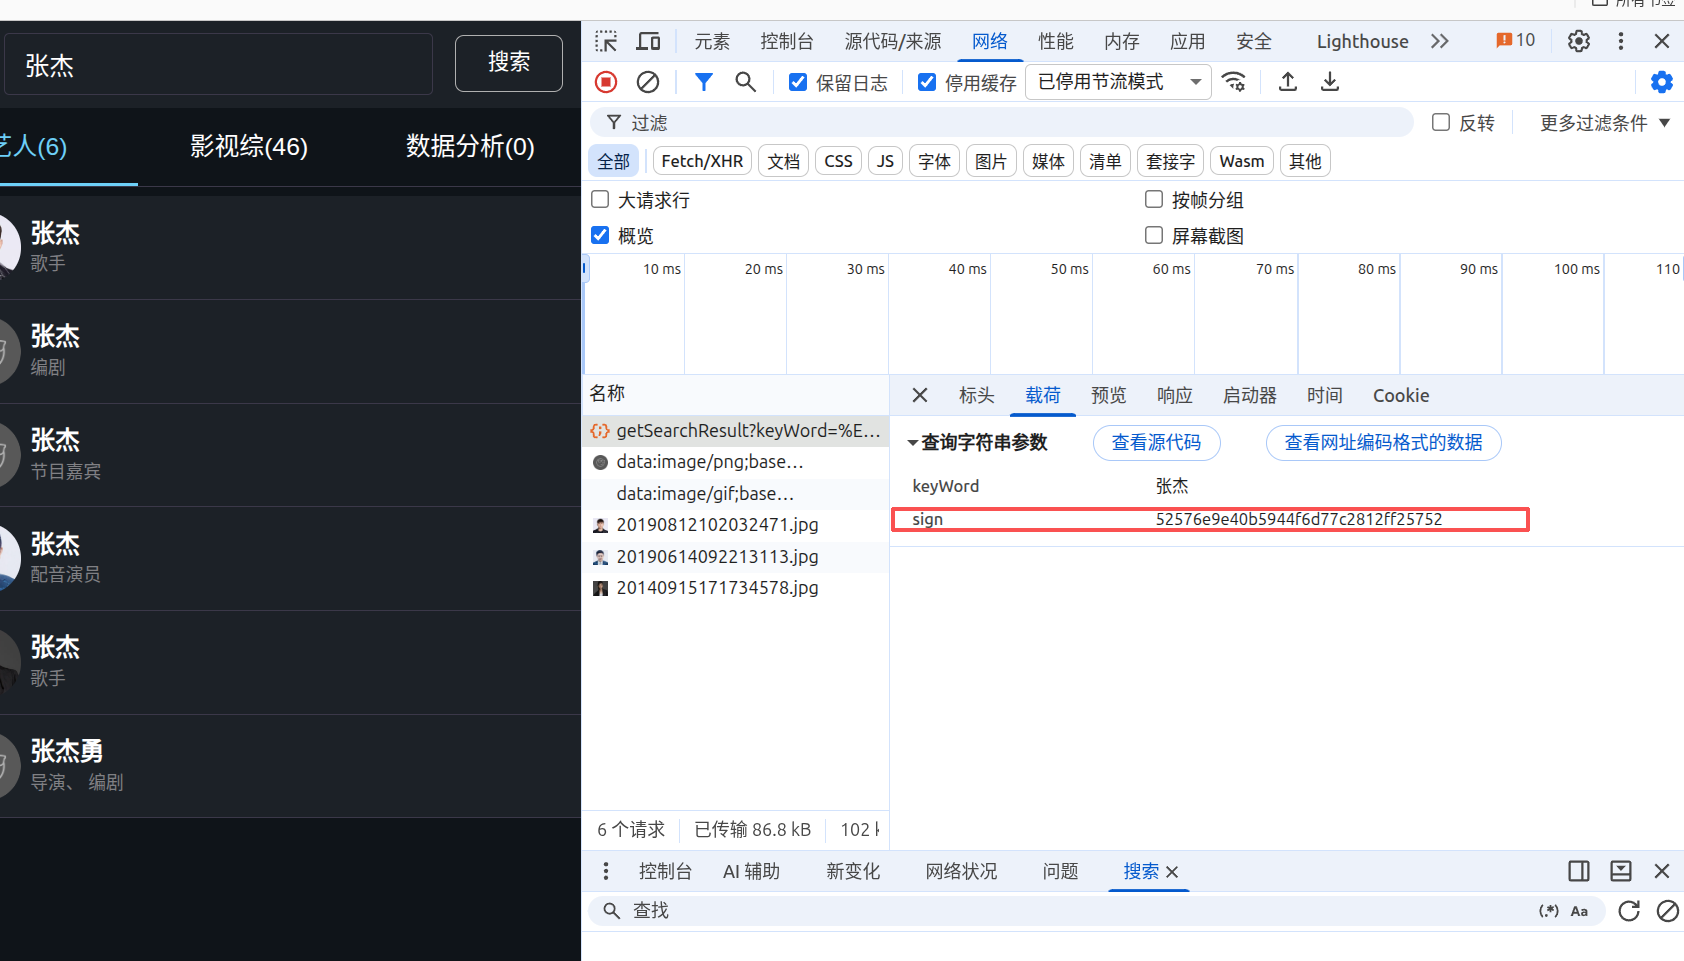
图1 抓包请求视图(getSearchResult 载荷 keyWord + sign)
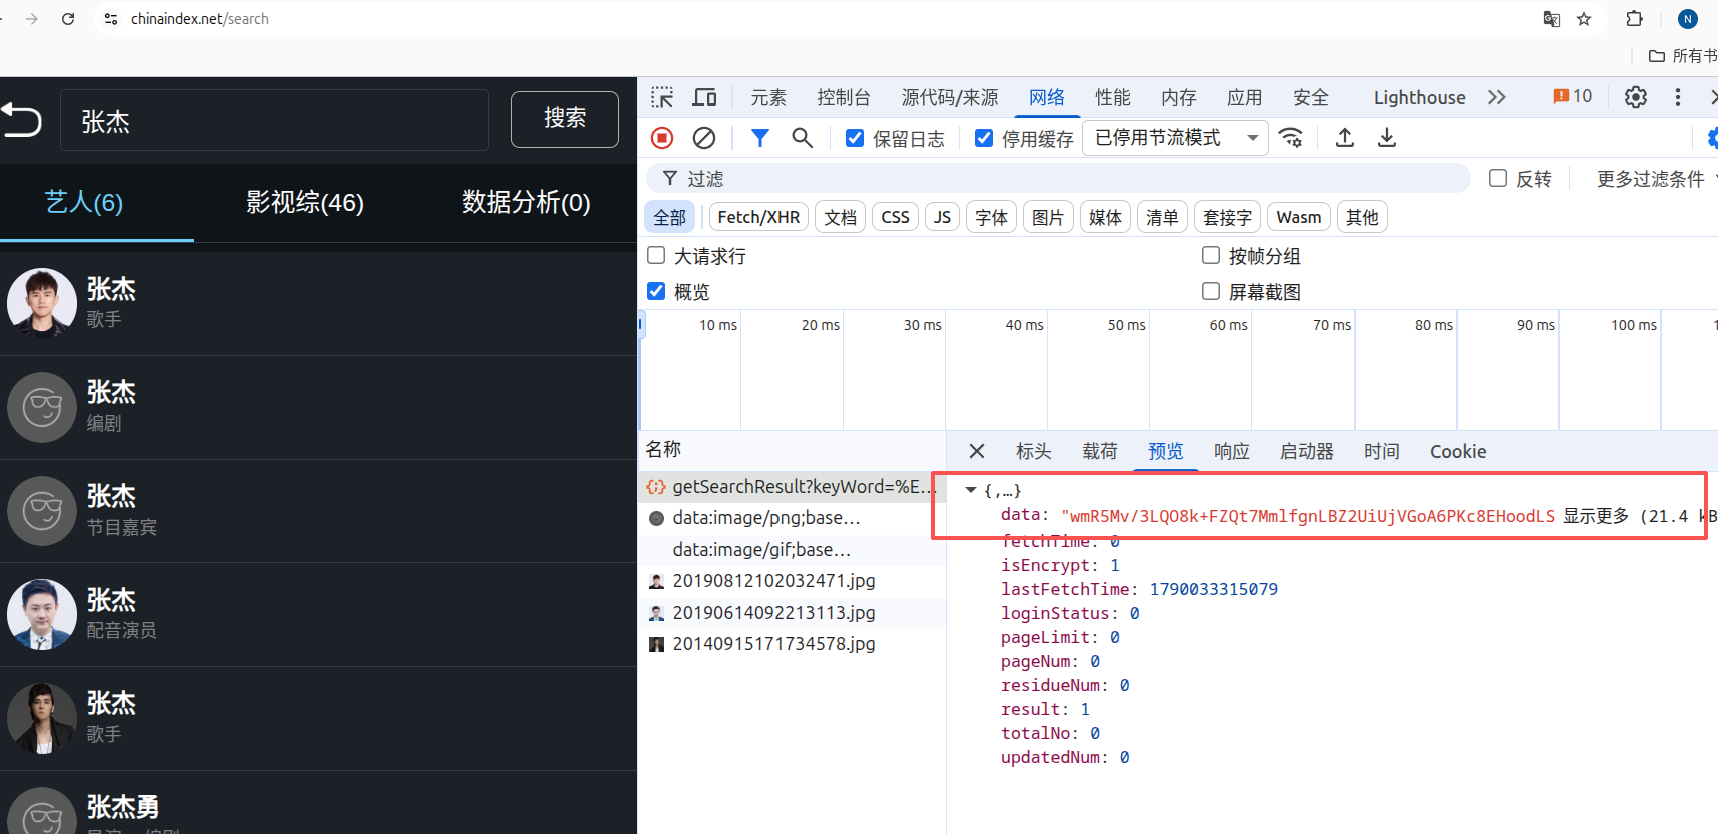
图2 响应预览视图(data 为密文,isEncrypt: 1)
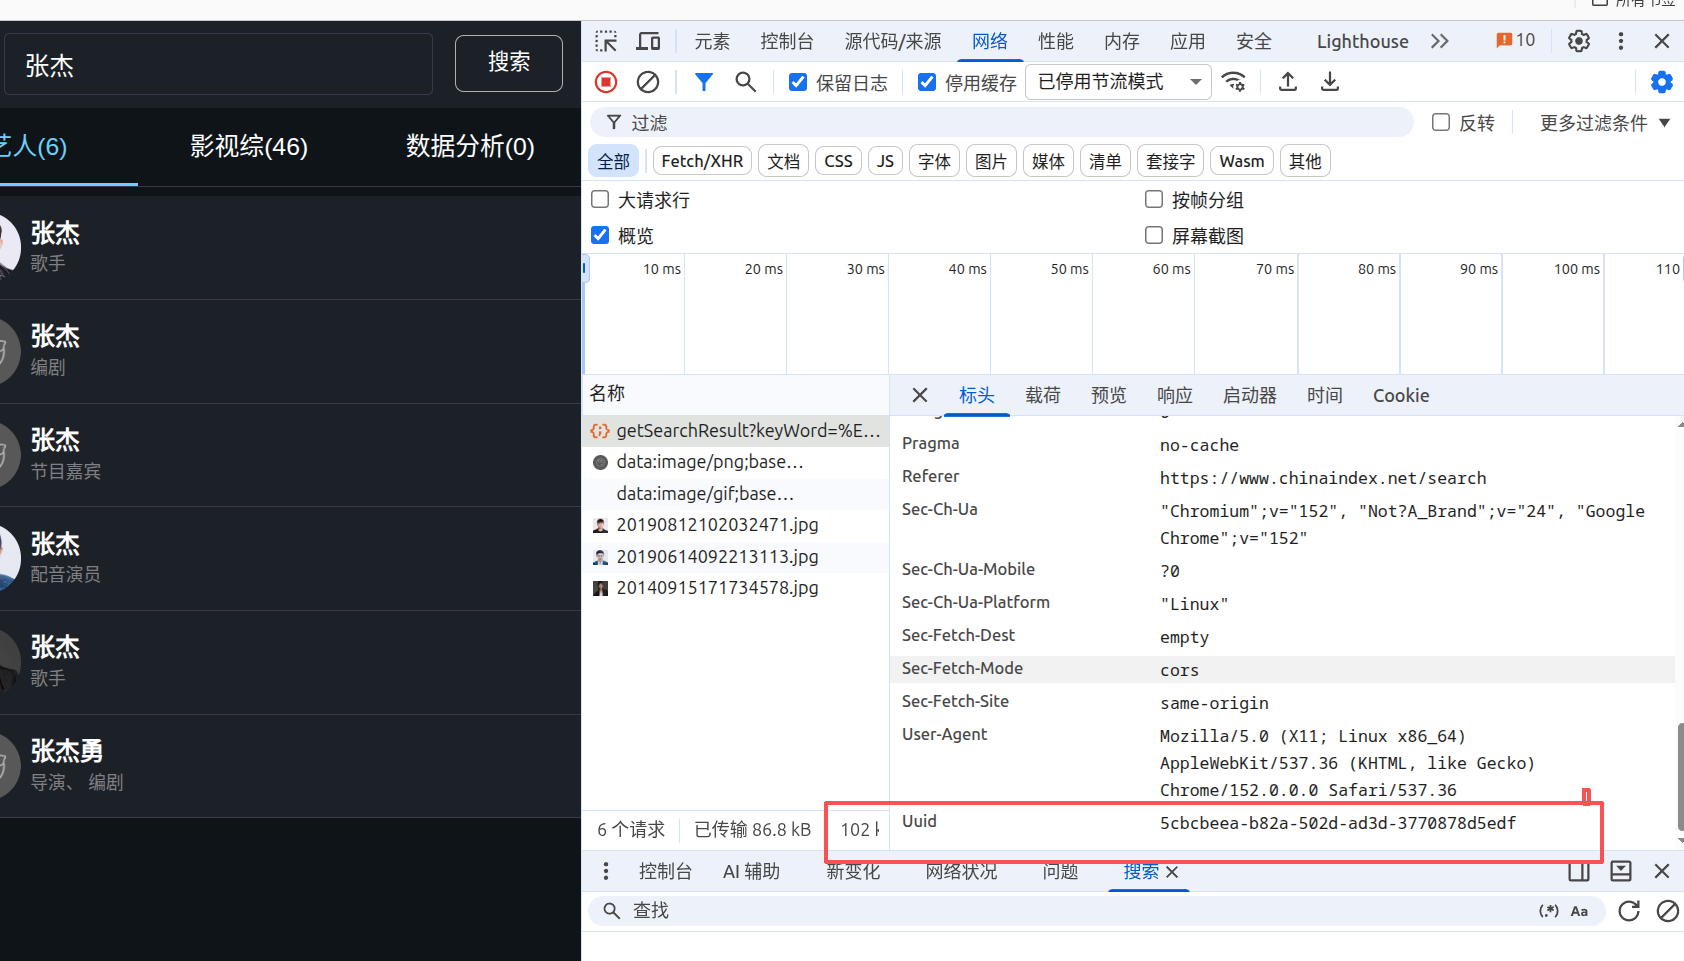
图3 请求头视图(自定义字段 Uuid)
二、加密参数发现
结合抓包结果,本次接口共有三处加密点:一是请求头中的 Uuid,二是载荷中的 sign,三是响应 JSON 中 data 字段的密文(由 isEncrypt: 1 标志确认)。
对相同关键词多次搜索并刷新页面后发现:请求头 Uuid 与载荷 sign 均保持不变,但响应 data 会变化;切换不同关键词时,Uuid 依旧不变,而 sign 会随之改变。
由此可以推断:
sign 与 keyWord 强相关,且不依赖时间戳或随机数(否则刷新页面就会变化),属于对关键词的 hash 算法,32 位十六进制小写输出,MD5 嫌疑最大。
Uuid 是会话级固定值,可以暂不逆向。构造 Python 脚本时用 requests.Session 保持会话:先请求页面 URL 获取 Cookie,再从 Cookie 中提取 mobile_iindex_uuid 作为请求头 Uuid 携带,供后续接口请求使用。
data 刷新即变,说明响应加密大概率带有随响应变化的密钥(后续定位 dataFilter 后证实与 lastFetchTime 有关)。
三、JS 定位 sign
在 Sources 面板对 index.7b37cac9.js 全局搜索 sign=,定位到第 40 行第 19260 列,找到 sign 的构造处:
rset(ff), A == "GET" && (t.sign = Kt.getSign(t).toString());
let h = window.__indexApp__.config.globalProperties.$isPrivate ? 1 : 0,
me = {params: t, method: A, headers: {"Content-Type": g, funcID: f, UUID: Id, incognitoMode: h},
withCredentials: !0, canHandleError: i}
sign 由 Kt.getSign(t).toString() 构成。断点面板还暴露了请求封装的上下文:请求地址为 mobile/comm/getSearchResult,参数对象 t 为 {keyWord: “张杰”, sign: “52576e9e40b5944f6d77c2812ff25752”},请求头中自定义 UUID 字段来自变量 Id。
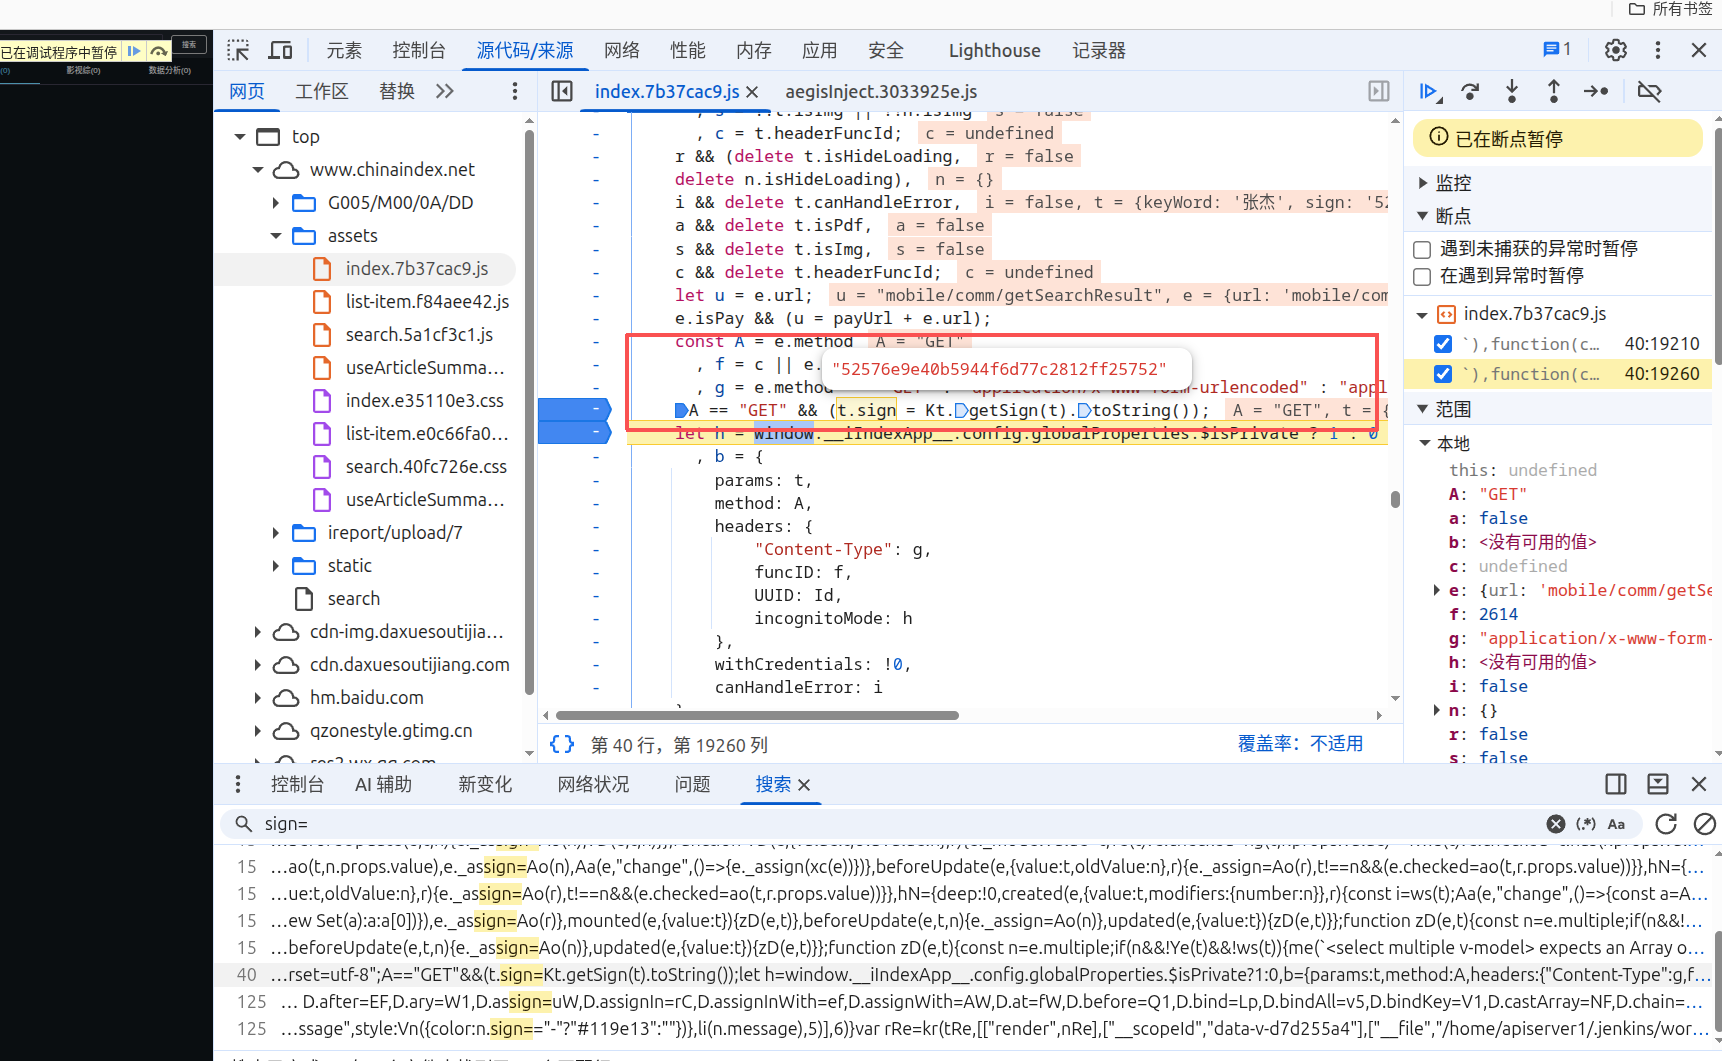
图4 全局搜索 sign= 定位到 Kt.getSign(t).toString()
四、断点调试逻辑拆解
进入 getSign 声明处,函数源码如下:
function getSign(e) {
delete e.sign; // 先删掉参数里已存在的旧 sign
for (var t = [], n = Object.keys(e).sort(), r = 0; r < n.length; r++) {
var i = n[r]
, a = e[i];
t.push(i), // key、value 交替压入数组
t.push(a)
}
t.push("iIndex"); // 追加固定尾巴 "iIndex"
var s = t.join("_") // 下划线拼接
, c = hae(s); // 哈希计算
return c
}
传入参数 e 为 {keyWord: “张杰”},即搜索关键词。逐句拆解:第一步 delete e.sign 先清理参数中可能存在的旧签名;第二步对参数对象的 key 排序(Object.keys(e).sort());第三步按 key、value 交替的顺序把键值对压入数组;第四步追加固定字符串 “iIndex”;第五步用下划线 join 得到拼接串 s;最后把 s 交给 hae 计算并返回。
本次单参数场景下,拼接串为 s = “keyWord_张杰_iIndex”。断点面板中返回值 c 是一个 WordArray 对象,sigBytes 为 16(即 128 位),words 为 4 个 32 位整数——这正是标准 MD5 输出的形态。
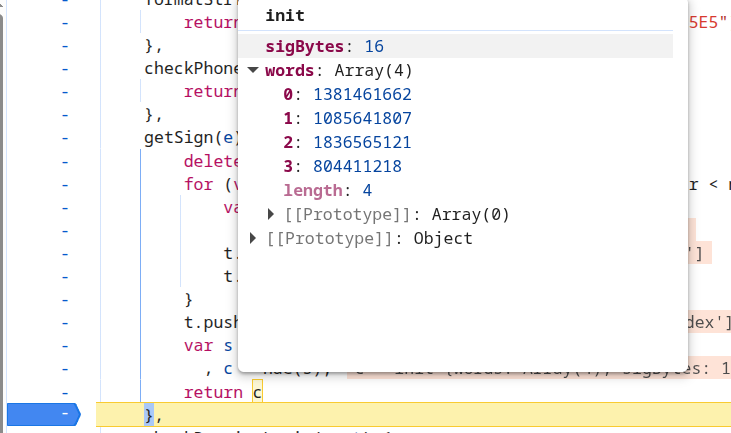
图5 getSign 内部断点(返回值 c 为 WordArray,sigBytes: 16)
五、逻辑验证
根据上述拼接规则,对拼接串做 MD5 实测:
MD5("keyWord_张杰_iIndex") = 52576e9e40b5944f6d77c2812ff25752
计算结果与抓包得到的 sign 完全一致,逻辑验证通过。同时做了对照实验:把 keyWord 误写成小写 keyword 时,MD5(“keyword_张杰_iIndex”) = e6a886f26939ffadc1144ac7b78572f1,与 sign 不匹配,从而确认拼接串中的参数名是大写 keyWord。
若后续请求携带多个参数,通用规则为:先对参数 key 排序,按 key、value 交替拼接并以下划线连接,尾部追加 “iIndex”,最后取 MD5,即 sign = MD5(key1_val1_key2_val2_..._iIndex)。
六、hae 模块壳深度拆解
(一)hae 究竟是 MD5 还是 HmacMD5
定位 hae 声明时,在源码中看到了 crypto-js 的 _createHelper 与 _createHmacHelper 两个辅助函数定义:
_createHelper: function(v) { // 生成无密钥 hash 助手
return function(m, C) {
return new v.init(C).finalize(m) // 直接用算法 v,key 参数被忽略
}
},
_createHmacHelper: function(v) { // 生成带密钥 HMAC 助手
return function(m, C) {
return new y.HMAC.init(v, C).finalize(m) // 包一层 HMAC,C 是密钥
}
}
关键区别在于:_createHmacHelper 产出的函数必须接收两个参数(message, key),key 是 HMAC 的密钥;而 getSign 里调用的是 hae(s),只传了一个参数。
再用实测数据排除标准 HMAC:HMAC-MD5(“”, msg) = 557432aee5a3f3c6ed3fb49499b591d8,与 sign 不匹配;而 MD5(msg) 与 sign 完全一致。说明 hae 不是标准 HMAC 形态。
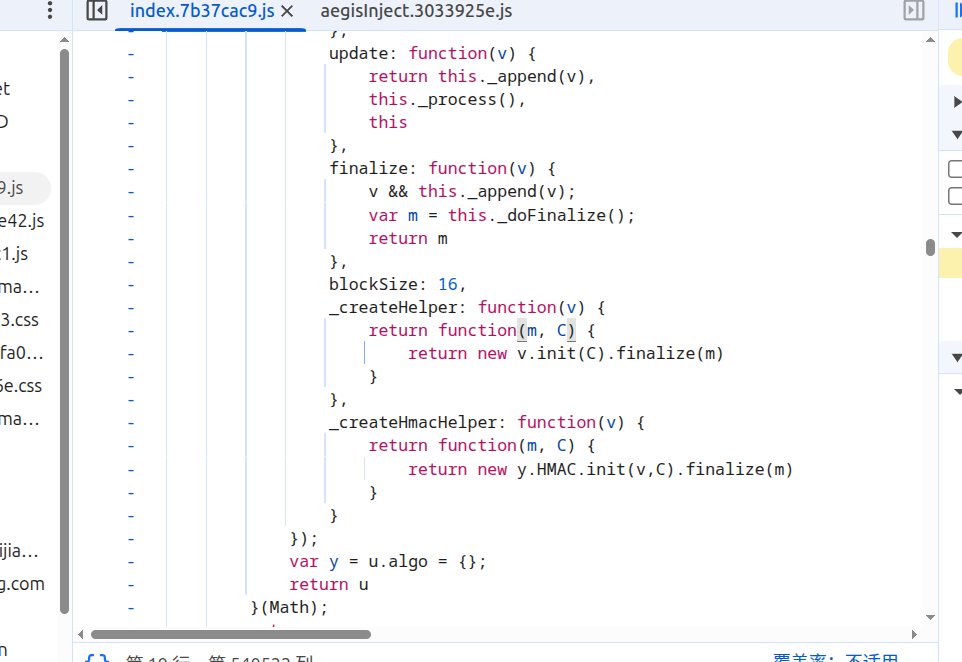
图6 源码区中的 _createHelper / _createHmacHelper 定义
(二)var hae = ay.exports
全局搜索 hae,得到 var hae = ay.exports。搜索预览行中可以看到 ...nMD5))(ay) 的线索,暗示 ay 与 crypto-js 的 MD5 模块相关;右侧断点区域同时露出 SHA1 的初始常量(1732584193、4023233417 等),证明这一整片是 crypto-js 库被打包进业务 JS 的代码区。
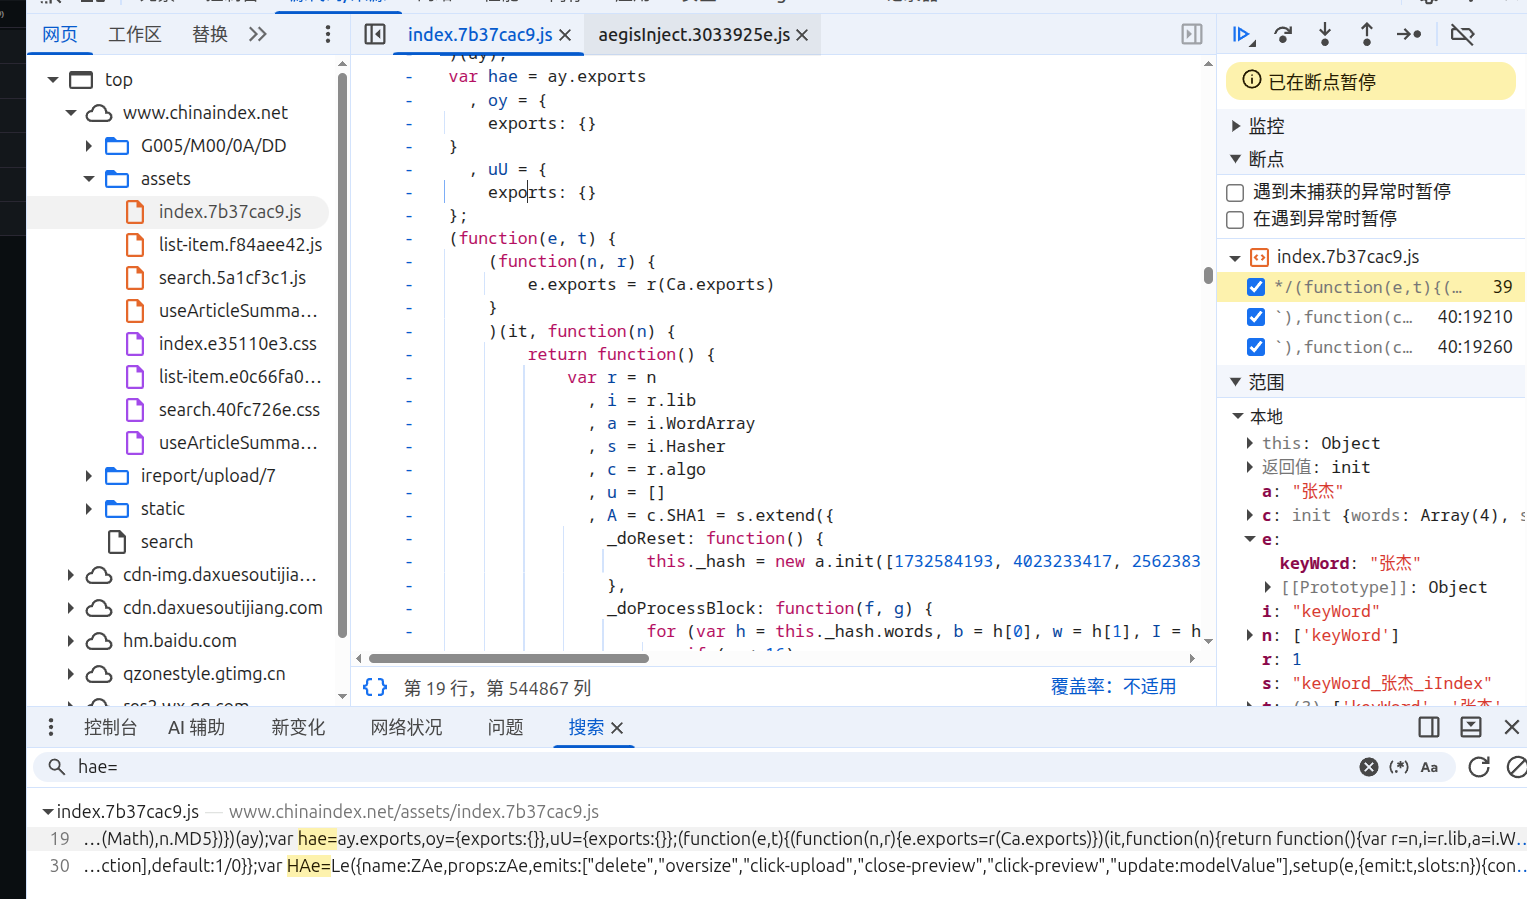
图7 全局搜索 hae 得到 var hae = ay.exports
ay 模块的结构是典型的 browserify/CommonJS 模块壳,并非业务代码,而是 CryptoJS 官方包的原始结构被打包器原样塞进了业务 JS。完整代码见附录A。模块壳分层如下:
层级 |
代码 |
含义 |
|---|---|---|
① 外层 |
var ay = { exports: {} }; |
模块盒子,先给一个空 exports |
② 中层 |
(function(n, r) { e.exports = r(Ca.exports) })(it, 工厂函数) |
it 为 globalThis(浏览器即 window);把 CryptoJS 递进工厂 |
③ 工厂 |
return function(r) { ... }(Math), n.MD5 |
逗号表达式取最后一个值 n.MD5 |
④ 内层 |
r = Math |
MD5 实现中用于 64 项 sin 常量表计算 |
这里有两个要点:其一,逗号表达式的值等于最后一个表达式,所以 return function(r){...}(Math), n.MD5 返回的是 n.MD5;其二,传入 Ca.exports 是为了让工厂内部拿到 CryptoJS 提供的工具(WordArray、Hasher、algo)——MD5 的实现需要继承 Hasher、用 WordArray 存数据。
模块末尾的挂载关系为:
var f = u.MD5 = c.extend({ ... }); // f = MD5 算法类
i.MD5 = c._createHelper(f); // 挂 CryptoJS.MD5
i.HmacMD5 = c._createHmacHelper(f); // 挂 CryptoJS.HmacMD5
var i = n 并不是赋值拷贝,而是两个变量指向同一个盒子(模块对象),都能对盒子作用,因此 i.MD5 = c._createHelper(f) 等价于往这个对象里放一个叫 MD5 的东西。
盒子状态演化:
var ay = { exports: {} }; // ① 空盒子
e.exports = r(Ca.exports); // ② 盒子里换了一格:{exports: CryptoJS.MD5}
var hae = ay.exports; // ③ hae = CryptoJS.MD5
最终确认:hae = ay.exports = CryptoJS.MD5,即普通 MD5 函数(_createHelper 生成),而非 HmacMD5。这也解释了为什么 hae(s) 单参数调用不会报错,且结果与标准 MD5 一致。
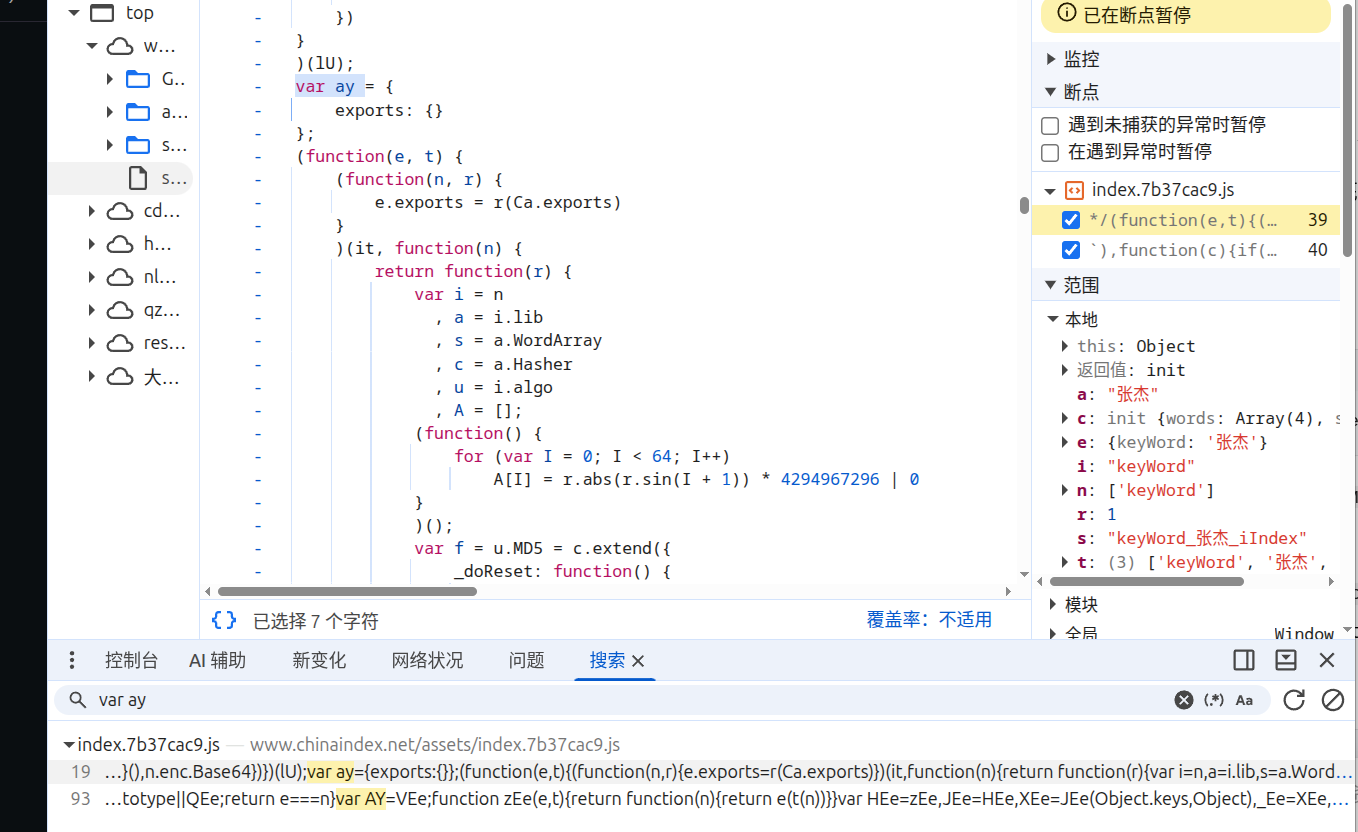
图8 ay 模块(CryptoJS MD5 实现)完整代码,全文见附录A
七、响应数据解密
(一)思路:为什么搜 JSON.parse
响应 data 是密文经 base64 编码后的结果。遇到响应数据加密,常规思路是全局搜索 JSON.parse 来定位 data 的解析处。一句话业务逻辑:后端把明文加密后返回,前端拿到密文先解密、再解析成对象,页面才能正常使用。Network 里看到的是密文,页面能显示明文,是因为前端 JS 在背后解密了。
JSON.parse 是响应字符串到 JS 对象的入口,搜到它就能顺藤摸瓜找到 res.data、响应拦截器、解密函数和字段处理逻辑。整体加密的流程是:对象 -> JSON.stringify -> 加密 -> 返回密文 -> 前端 decrypt -> JSON.parse -> 对象;字段加密的流程是:对象 -> 加密某些字段 -> JSON.stringify -> 返回 -> 前端 JSON.parse -> 解密字段 -> 使用。
关键区分:JSON.stringify / JSON.parse 只管对象和字符串的转换,encrypt / decrypt 才管明文和密文的转换;整体加密时必须先解密再 JSON.parse。parse 几次取决于密文外面有没有 JSON 包装:外层 JSON 包着密文时先 parse 外层再解密再 parse;整个响应体就是密文时只 parse 一次;字段加密时 parse 一次后解密字段直接用。
这种做法主要防简单爬虫、防简单抓包、提高逆向成本,配合签名防篡改/重放。但前端代码用户可控,密钥在前端就可能被逆向,所以并不是绝对安全。
(二)dataFilter 解密链路
全局搜索 JSON.parse 定位到 dataFilter 函数,断点面板把解密全流程完整暴露出来:
function dataFilter(e, t) {
e = {data: "...base64 密文...", isEncrypt: 1, lastFetchTime: 1790122909790}
var n = e,
r = n.data; // r = base64 密文
if (n.isEncrypt === 1) {
var i = _m.parse(n.lastFetchTime + "000"), // i = 密钥(16 字节)
a = _m.parse(n.lastFetchTime + "000"), // a = IV(16 字节)
s = pae.decrypt(r.toString(), i, {iv: a}), // pae.decrypt(密文, key, {iv})
c = s.toString(_m); // c = 明文 JSON 字符串
return n.data = JSON.parse(c) // 外层 JSON.parse 转回对象
}
}
断点面板中 i 与 a 都是 words: Array(4)、共 16 字节的 WordArray。lastFetchTime 是 13 位毫秒时间戳,拼接 “000” 后得到 16 个 ASCII 字符,经 _m.parse 解析出 16 字节——密钥 16 字节加 IV 16 字节,正是 AES-128 的参数尺寸。c 变量为明文字符串,最终 JSON.parse(c) 后塞回 n.data。
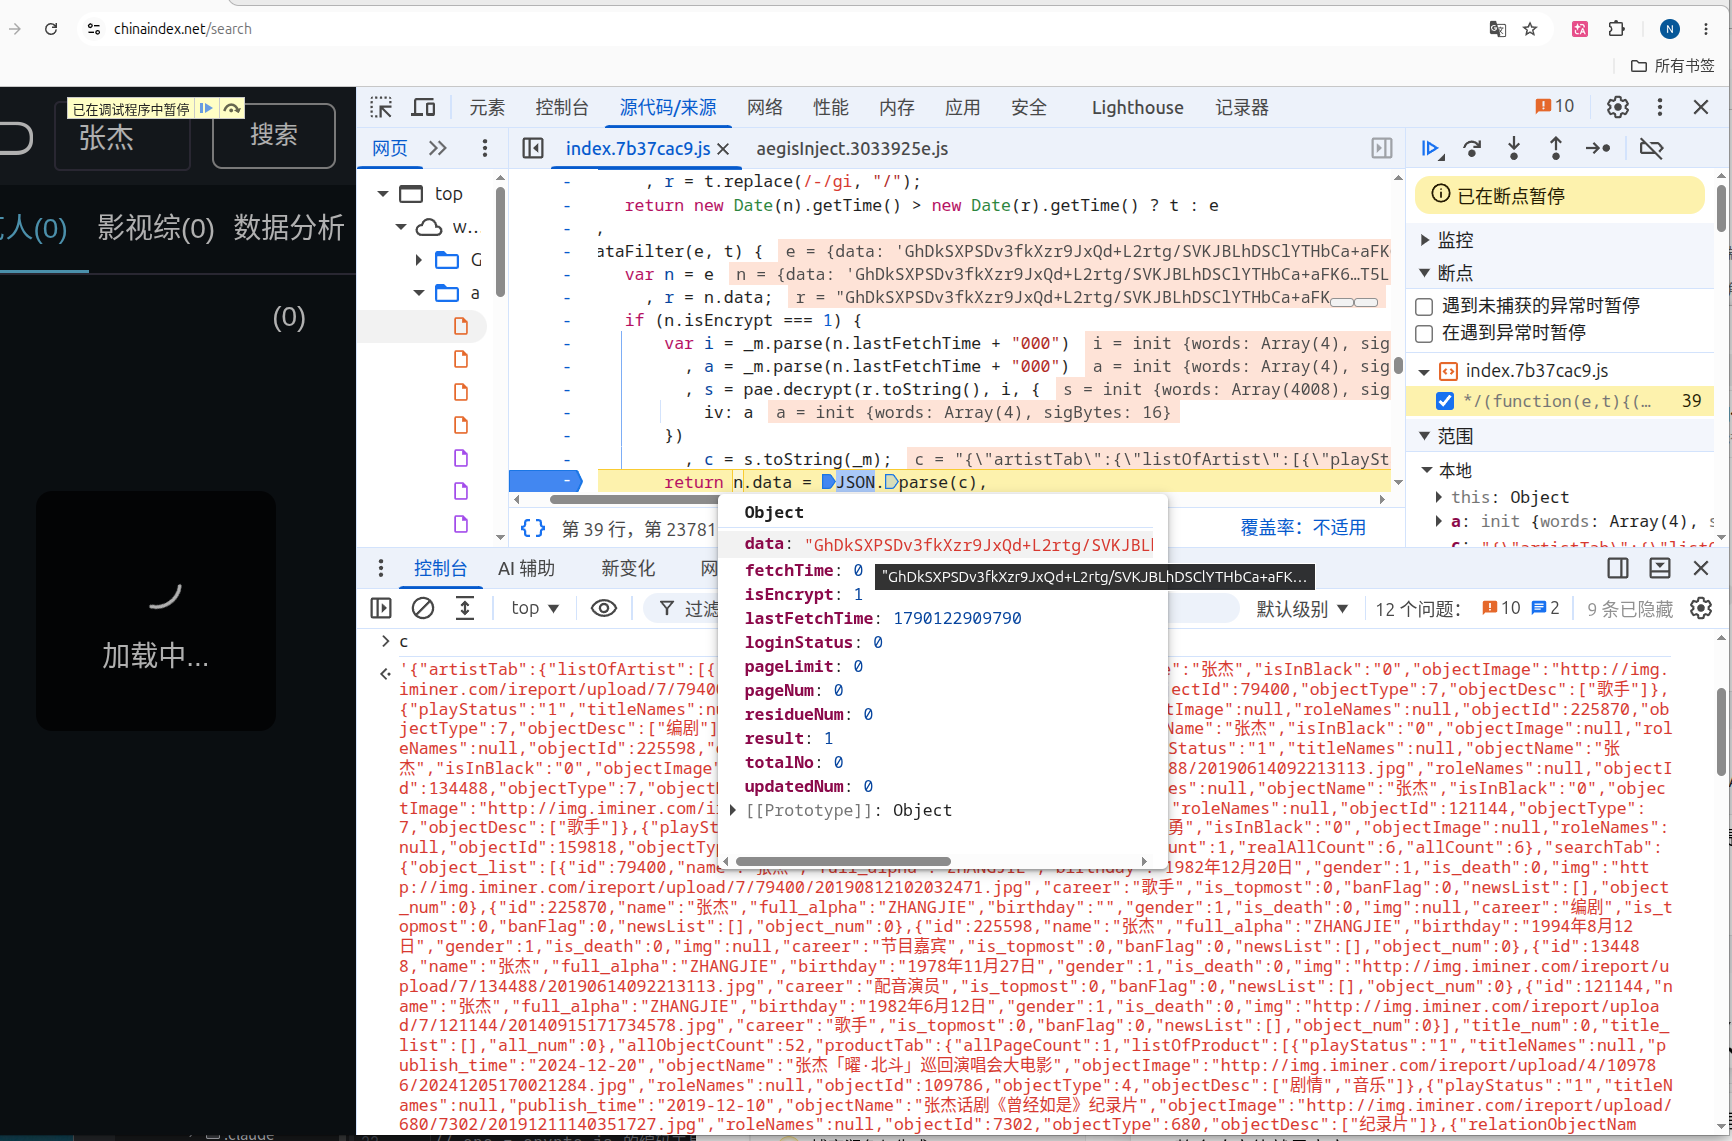
图9 dataFilter 断点(解密链路:key/iv 来自 lastFetchTime,pae.decrypt 解密)
(三)解密组件与默认模式
全局搜索 pae 与 _m 定位,结构与 hae 相同,都是 xxx.exports 拿到 CryptoJS 组件:
var pae = cU.exports; // pae = CryptoJS.AES
var _m = dU.exports; // _m = CryptoJS.enc.Utf8
pae.decrypt 调用时只传了 iv,没有传 mode 和 padding,因此走 crypto-js core 中的默认配置:
a.BlockCipher = b.extend({
cfg: b.cfg.extend({ mode: p, padding: v }), // 默认 mode/padding
...
});
// p = w.CBC → 默认模式 CBC
// v = y.Pkcs7 → 默认填充 Pkcs7(对 16 字节块即 PKCS5,填充量 = 差几字节补几字节)
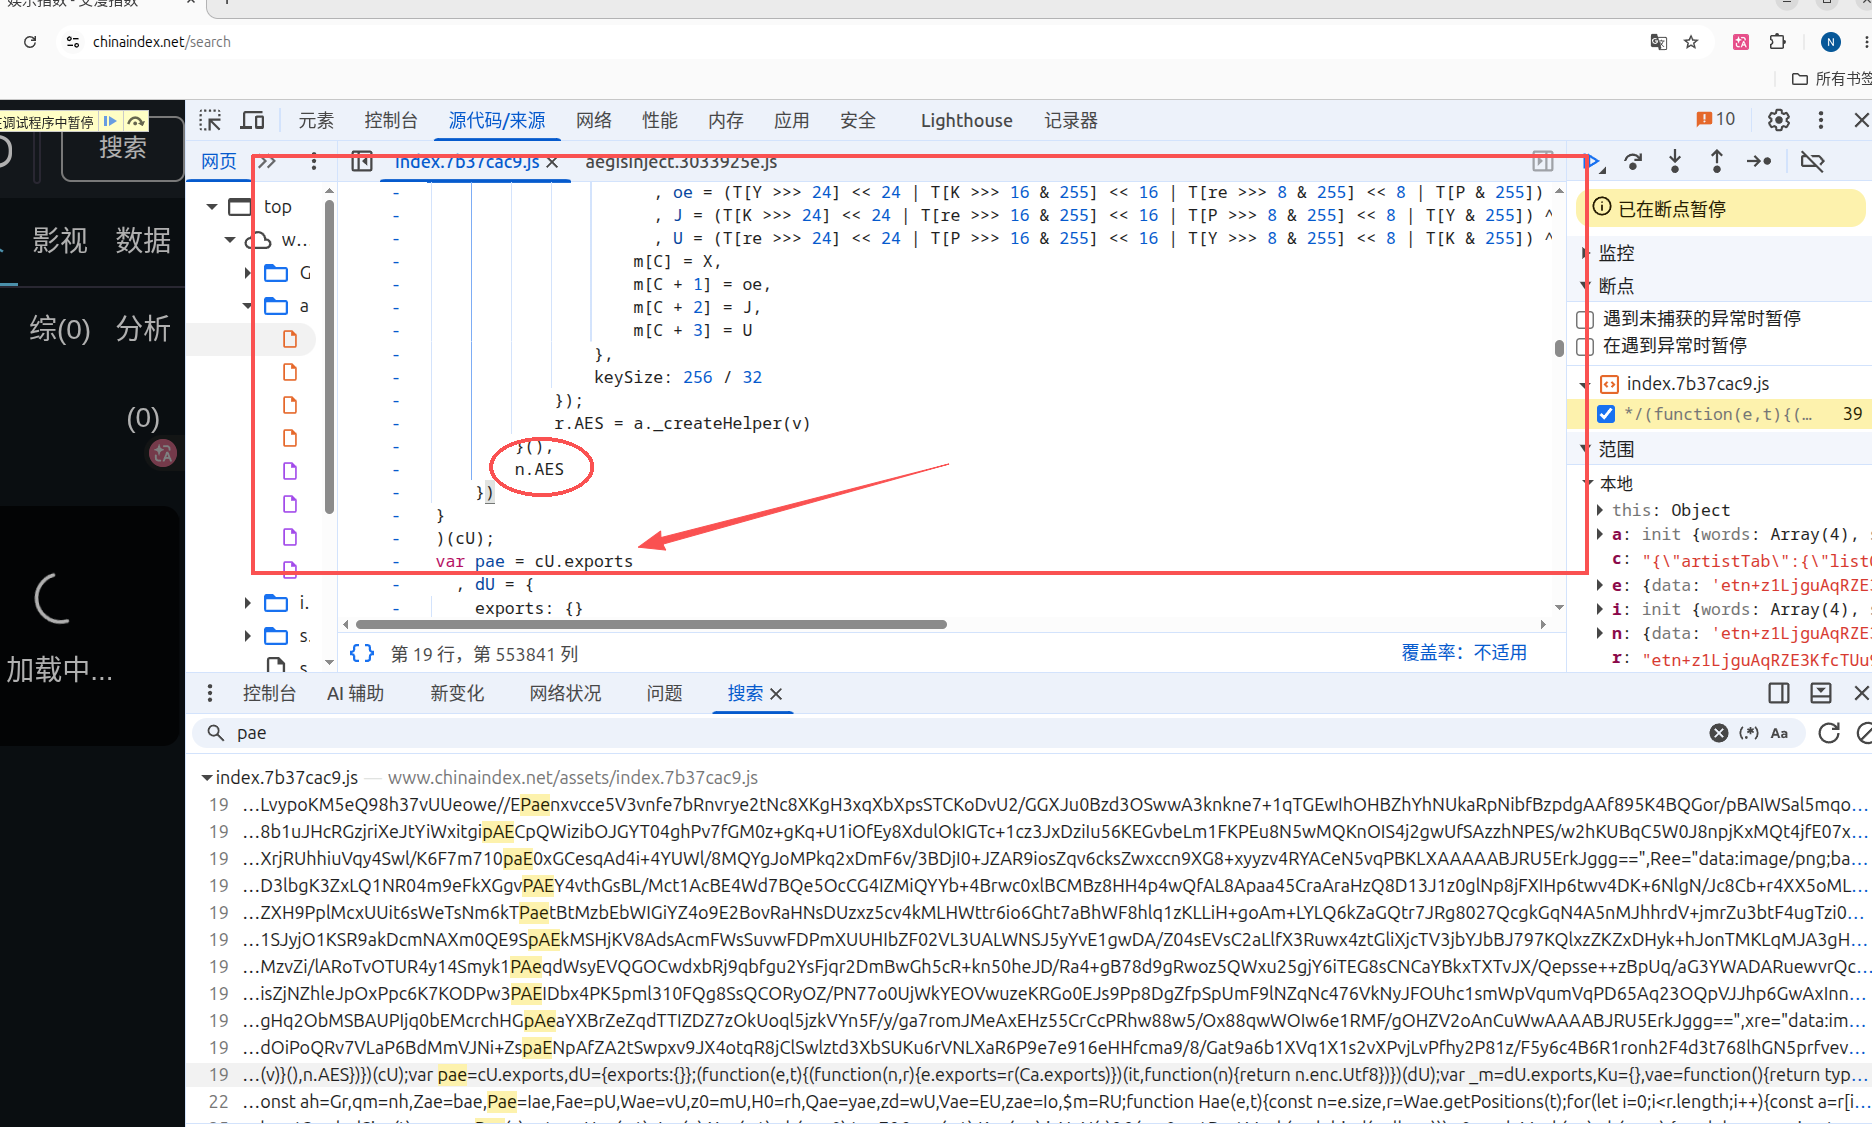
图10 pae / _m 定位(pae = CryptoJS.AES,_m = CryptoJS.enc.Utf8)
最终解密公式:
key = iv = Utf8(lastFetchTime + "000") # 每次响应动态变化
data明文 = AES-128-CBC-decrypt(base64密文, key, iv) # PKCS7 unpad
最终对象 = JSON.parse(明文)
这里形成一个漂亮的闭环:lastFetchTime 是服务端每次返回都变化的时间戳,因此每次响应的 key 和 IV 都不同——这正好解释了最早观察到的同关键词刷新页面、sign 不变但 data 会变的现象:sign 只认 keyWord,data 随 lastFetchTime 动态加密。
八、代码复现
import argparse
import base64
import hashlib
import json
import ssl
import uuid
from typing import Any
from urllib.parse import urlencode
from urllib.request import Request, urlopen
from Crypto.Cipher import AES
from Crypto.Util.Padding import unpad
BASE_URL = "https://www.chinaindex.net/iIndexMobileServer"
SEARCH_PATH = "/mobile/comm/getSearchResult"
SALT = "iIndex"
FUNC_ID = "2614"
BLOCK_SIZE = 16
def get_sign(params: dict) -> str:
"""按 key 排序后拼成 key_value_..._iIndex,再 MD5。"""
items = {k: v for k, v in params.items() if k != "sign" and v is not None}
parts: list[str] = []
for key in sorted(items):
parts.append(str(key))
parts.append(str(items[key]))
parts.append(SALT)
raw = "_".join(parts)
return hashlib.md5(raw.encode("utf-8")).hexdigest()
def decrypt_data(resp: dict) -> Any:
"""isEncrypt=1 时用 lastFetchTime+'000' 做 AES-128-CBC 的 key/iv。"""
data = resp.get("data")
if resp.get("isEncrypt") == 1:
key = (str(resp["lastFetchTime"]) + "000").encode("utf-8")
cipher = AES.new(key, AES.MODE_CBC, iv=key)
plain = unpad(cipher.decrypt(base64.b64decode(data)), BLOCK_SIZE)
return json.loads(plain.decode("utf-8"))
if isinstance(data, str):
return json.loads(data)
return data
def search(keyword: str, timeout: int = 20) -> dict:
params = {"keyWord": keyword}
params["sign"] = get_sign(params)
headers = {
"User-Agent": (
"Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 "
"(KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36"
),
"Accept": "application/json, text/plain, */*",
"Referer": "https://www.chinaindex.net/search",
"funcID": FUNC_ID,
"UUID": str(uuid.uuid4()),
"incognitoMode": "0",
}
url = f"{BASE_URL}{SEARCH_PATH}?{urlencode(params)}"
req = Request(url, headers=headers)
with urlopen(req, timeout=timeout, context=ssl.create_default_context()) as resp:
payload = json.loads(resp.read().decode("utf-8"))
payload["data"] = decrypt_data(payload)
payload.pop("isEncrypt", None)
return payload
def main() -> None:
parser = argparse.ArgumentParser(description="娱乐指数搜索接口")
parser.add_argument("keyword", nargs="?", default="张杰", help="搜索关键词")
parser.add_argument("-o", "--output", help="把完整 JSON 写到文件")
args = parser.parse_args()
result = search(args.keyword)
data = result.get("data") or {}
artists = ((data.get("artistTab") or {}).get("listOfArtist") or [])
print(f"keyword={args.keyword} sign={get_sign({'keyWord': args.keyword})}")
print(f"lastFetchTime={result.get('lastFetchTime')} artists={len(artists)}")
for item in artists[:10]:
name = item.get("objectName")
desc = ",".join(item.get("objectDesc") or [])
print(f"- {name} id={item.get('objectId')} {desc}")
text = json.dumps(result, ensure_ascii=False, indent=2)
if args.output:
with open(args.output, "w", encoding="utf-8") as f:
f.write(text)
print(f"saved {args.output}")
else:
print(text)
if __name__ == "__main__":
main()
九、运行结果
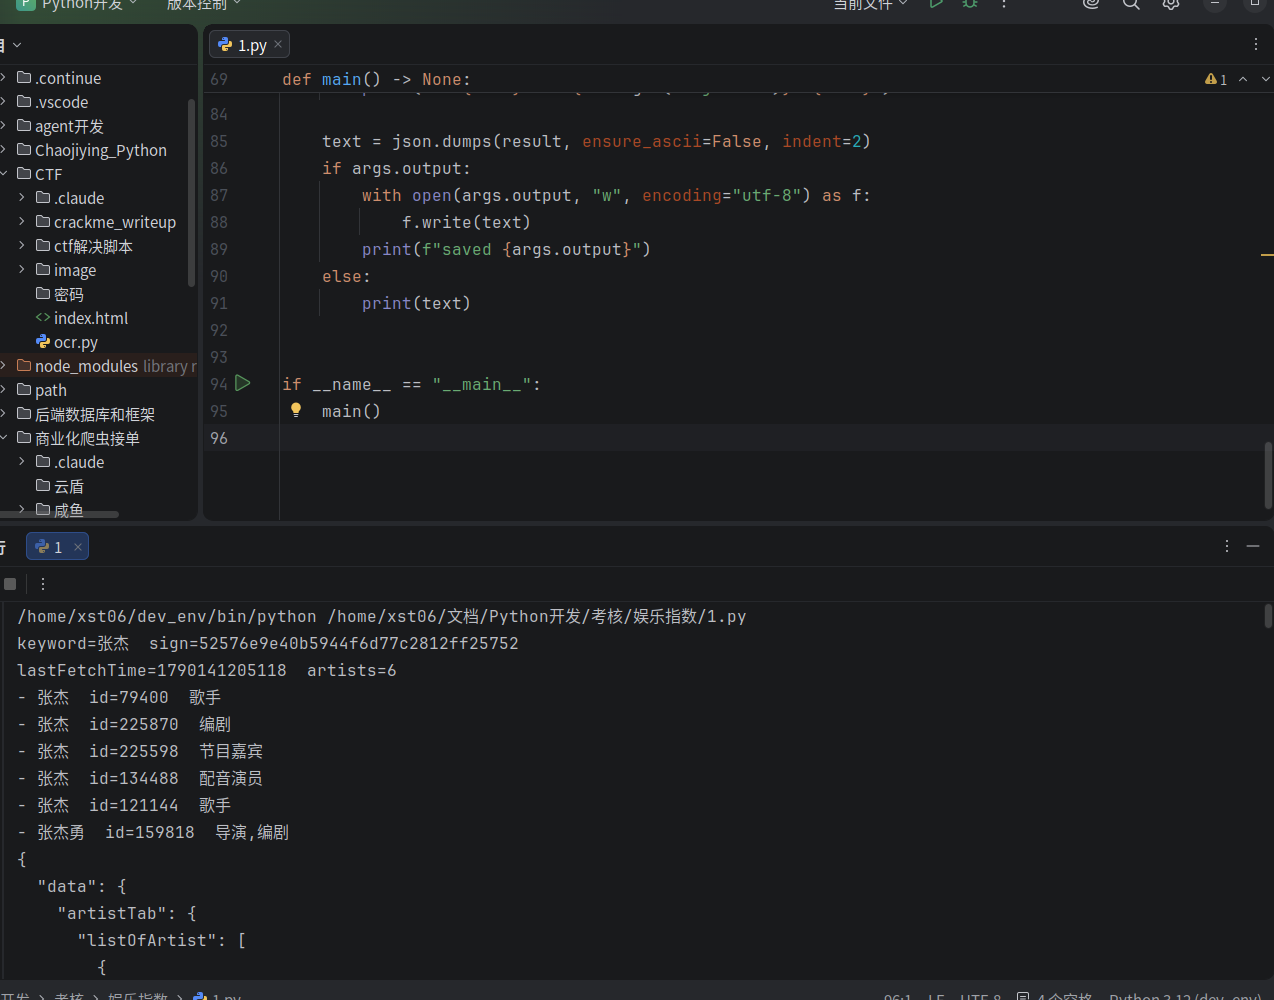 十、踩坑 & 注意事项
(一)坑1:key 必须用同一次响应的 lastFetchTime
每次请求时间戳都变(实测 ...055734、...549398),跨响应复用 key 解出来就是乱码。这是最容易犯的错。
(二)坑2:data 字段名和 data 变量重名
拦截器传的是整个响应体 e.data(axios 的字段名),函数内部 var r = n.data 才是密文。两者都叫 data,别搞混。
(三)坑3:isEncrypt === 0 是另一条分支
此时 data 可能已经是 JSON 字符串,直接 JSON.parse(r) 即可,千万别再走 AES。稳妥写法是先看 isEncrypt,再判断类型:
if resp.get("isEncrypt") == 1:
...AES 解密...
return json.loads(plain)
if isinstance(resp.get("data"), str):
return json.loads(resp["data"])
return resp.get("data")
附录A:ay 模块(CryptoJS MD5 实现)完整代码
以下为 ay 模块在打包后业务 JS 中的原始代码(来自抓包分析素材,原样保留):
var ay = {
exports: {}
};
(function(e, t) {
(function(n, r) {
e.exports = r(Ca.exports)
}
)(it, function(n) {
return function(r) {
var i = n
, a = i.lib
, s = a.WordArray
, c = a.Hasher
, u = i.algo
, A = [];
(function() {
for (var I = 0; I < 64; I++)
A[I] = r.abs(r.sin(I + 1)) * 4294967296 | 0
}
)();
var f = u.MD5 = c.extend({
_doReset: function() {
this._hash = new s.init([1732584193, 4023233417, 2562383102, 271733878])
},
_doProcessBlock: function(I, p) {
for (var y = 0; y < 16; y++) {
var v = p + y
, m = I[v];
I[v] = (m << 8 | m >>> 24) & 16711935 | (m << 24 | m >>> 8) & 4278255360
}
var C = this._hash.words
, R = I[p + 0]
, S = I[p + 1]
, x = I[p + 2]
, L = I[p + 3]
, N = I[p + 4]
, T = I[p + 5]
, F = I[p + 6]
, P = I[p + 7]
, Y = I[p + 8]
, K = I[p + 9]
, re = I[p + 10]
, ue = I[p + 11]
, Q = I[p + 12]
, X = I[p + 13]
, oe = I[p + 14]
, J = I[p + 15]
, U = C[0]
, G = C[1]
, Z = C[2]
, V = C[3];
U = g(U, G, Z, V, R, 7, A[0]),
V = g(V, U, G, Z, S, 12, A[1]),
Z = g(Z, V, U, G, x, 17, A[2]),
G = g(G, Z, V, U, L, 22, A[3]),
U = g(U, G, Z, V, N, 7, A[4]),
V = g(V, U, G, Z, T, 12, A[5]),
Z = g(Z, V, U, G, F, 17, A[6]),
G = g(G, Z, V, U, P, 22, A[7]),
U = g(U, G, Z, V, Y, 7, A[8]),
V = g(V, U, G, Z, K, 12, A[9]),
Z = g(Z, V, U, G, re, 17, A[10]),
G = g(G, Z, V, U, ue, 22, A[11]),
U = g(U, G, Z, V, Q, 7, A[12]),
V = g(V, U, G, Z, X, 12, A[13]),
Z = g(Z, V, U, G, oe, 17, A[14]),
G = g(G, Z, V, U, J, 22, A[15]),
U = h(U, G, Z, V, S, 5, A[16]),
V = h(V, U, G, Z, F, 9, A[17]),
Z = h(Z, V, U, G, ue, 14, A[18]),
G = h(G, Z, V, U, R, 20, A[19]),
U = h(U, G, Z, V, T, 5, A[20]),
V = h(V, U, G, Z, re, 9, A[21]),
Z = h(Z, V, U, G, J, 14, A[22]),
G = h(G, Z, V, U, N, 20, A[23]),
U = h(U, G, Z, V, K, 5, A[24]),
V = h(V, U, G, Z, oe, 9, A[25]),
Z = h(Z, V, U, G, L, 14, A[26]),
G = h(G, Z, V, U, Y, 20, A[27]),
U = h(U, G, Z, V, X, 5, A[28]),
V = h(V, U, G, Z, x, 9, A[29]),
Z = h(Z, V, U, G, P, 14, A[30]),
G = h(G, Z, V, U, Q, 20, A[31]),
U = b(U, G, Z, V, T, 4, A[32]),
V = b(V, U, G, Z, Y, 11, A[33]),
Z = b(Z, V, U, G, ue, 16, A[34]),
G = b(G, Z, V, U, oe, 23, A[35]),
U = b(U, G, Z, V, S, 4, A[36]),
V = b(V, U, G, Z, N, 11, A[37]),
Z = b(Z, V, U, G, P, 16, A[38]),
G = b(G, Z, V, U, re, 23, A[39]),
U = b(U, G, Z, V, X, 4, A[40]),
V = b(V, U, G, Z, R, 11, A[41]),
Z = b(Z, V, U, G, L, 16, A[42]),
G = b(G, Z, V, U, F, 23, A[43]),
U = b(U, G, Z, V, K, 4, A[44]),
V = b(V, U, G, Z, Q, 11, A[45]),
Z = b(Z, V, U, G, J, 16, A[46]),
G = b(G, Z, V, U, x, 23, A[47]),
U = w(U, G, Z, V, R, 6, A[48]),
V = w(V, U, G, Z, P, 10, A[49]),
Z = w(Z, V, U, G, oe, 15, A[50]),
G = w(G, Z, V, U, T, 21, A[51]),
U = w(U, G, Z, V, Q, 6, A[52]),
V = w(V, U, G, Z, L, 10, A[53]),
Z = w(Z, V, U, G, re, 15, A[54]),
G = w(G, Z, V, U, S, 21, A[55]),
U = w(U, G, Z, V, Y, 6, A[56]),
V = w(V, U, G, Z, J, 10, A[57]),
Z = w(Z, V, U, G, F, 15, A[58]),
G = w(G, Z, V, U, X, 21, A[59]),
U = w(U, G, Z, V, N, 6, A[60]),
V = w(V, U, G, Z, ue, 10, A[61]),
Z = w(Z, V, U, G, x, 15, A[62]),
G = w(G, Z, V, U, K, 21, A[63]),
C[0] = C[0] + U | 0,
C[1] = C[1] + G | 0,
C[2] = C[2] + Z | 0,
C[3] = C[3] + V | 0
},
_doFinalize: function() {
var I = this._data
, p = I.words
, y = this._nDataBytes * 8
, v = I.sigBytes * 8;
p[v >>> 5] |= 128 << 24 - v % 32;
var m = r.floor(y / 4294967296)
, C = y;
p[(v + 64 >>> 9 << 4) + 15] = (m << 8 | m >>> 24) & 16711935 | (m << 24 | m >>> 8) & 4278255360,
p[(v + 64 >>> 9 << 4) + 14] = (C << 8 | C >>> 24) & 16711935 | (C << 24 | C >>> 8) & 4278255360,
I.sigBytes = (p.length + 1) * 4,
this._process();
for (var R = this._hash, S = R.words, x = 0; x < 4; x++) {
var L = S[x];
S[x] = (L << 8 | L >>> 24) & 16711935 | (L << 24 | L >>> 8) & 4278255360
}
return R
},
clone: function() {
var I = c.clone.call(this);
return I._hash = this._hash.clone(),
I
}
});
function g(I, p, y, v, m, C, R) {
var S = I + (p & y | ~p & v) + m + R;
return (S << C | S >>> 32 - C) + p
}
function h(I, p, y, v, m, C, R) {
var S = I + (p & v | y & ~v) + m + R;
return (S << C | S >>> 32 - C) + p
}
function b(I, p, y, v, m, C, R) {
var S = I + (p ^ y ^ v) + m + R;
return (S << C | S >>> 32 - C) + p
}
function w(I, p, y, v, m, C, R) {
var S = I + (y ^ (p | ~v)) + m + R;
return (S << C | S >>> 32 - C) + p
}
i.MD5 = c._createHelper(f),
i.HmacMD5 = c._createHmacHelper(f)
}(Math),
n.MD5
})
}
)(ay);
var hae = ay.exports
使用提示:本文仅用于学习研究前端加密与爬虫原理,实际使用请遵守目标站点服务条款与 robots 协议,控制请求频率,不要对站点造成压力。
再次声明:本文所有内容仅面向合法合规的技术交流与学习研究,不允许任何主体将本文内容用于商业项目、非法爬虫活动等任何未经授权的场景。否则,一切责任由使用者自行承担。