使用扩展ACL限制公司网络访问
1.项目背景
Jan16公司财务部计算机若干台,并架设了专用的财务系统服务器,进行局域网组建,通过路由器连接至互联网。出于财务系统数据安全的考虑,需要在路由器访问控制策略,只能财务部PC1能够访问财务系统前端网站;同时,服务器不可访问外部网络。项目拓扑如图1所示。具体要求如下:
- 要求仅允许财务部PC1访问财务系统服务器前端网站;
- 财务系统服务器仅在内网使用,不允许访问外部网络;
- 测试计算机、路由器的IP和接口信息如拓扑所示。
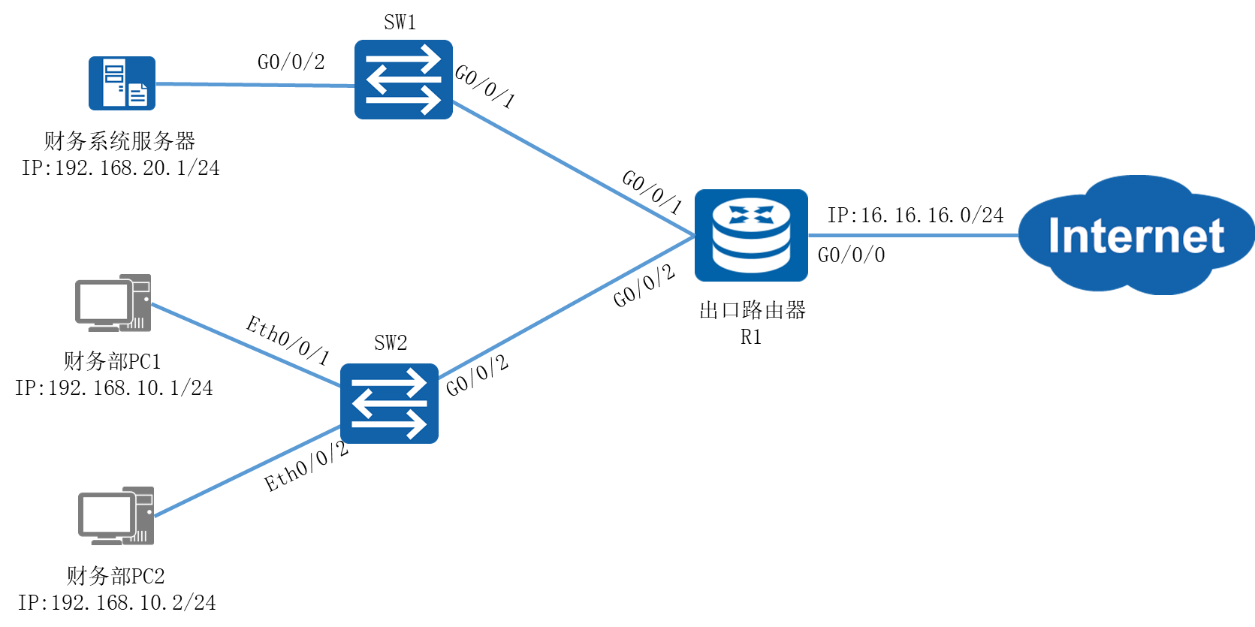
图1 网络拓扑图
2.项目规划设计
扩展ACL可以对IP包地址信息中的源地址、目的地址、协议、端口号进行匹配,即检查通过IP包中的地址信息,如果地址信息与ACL中的规则相匹配,就执行放行或拦截的操作。在本项目中,访问控制策略主要集中在对财务系统服务器的访问权限上,可通过路由器上应用即可实现。ACL策略的主要内容包括:1、创建允许财务部PC1对服务器80端口的访问;2、创建拒绝财务系统服务器对外部网络访问。
配置步骤如下:
- 配置路由器接口
- 配置高级ACL控制访问
- 配置各部门计算机的IP地址
具体规划如下表:
表1 端口规划表
本端设备 |
端口号 |
对端设备 |
SW1 |
G0/0/1 |
R1 |
SW1 |
G0/0/2 |
财务系统服务器 |
SW2 |
Eth0/0/1 |
财务部PC1 |
SW2 |
Eth0/0/2 |
财务部PC2 |
SW2 |
G0/0/2 |
R1 |
R1 |
G0/0/1 |
SW1 |
R1 |
G0/0/2 |
SW2 |
表2 IP地址规划表
设备 |
接口 |
IP地址 |
R1 |
G0/0/0 |
16.16.16.16/24 |
R1 |
G0/0/1 |
192.168.10.254/24 |
R1 |
G0/0/2 |
192.168.20.254/24 |
财务系统服务器 |
192.168.20.1/24 |
|
财务部PC1 |
192.168.10.1/24 |
|
财务部PC2 |
192.168.10.2/24 |
3.项目实施
(1)配置省略
(2)配置各部门计算机的IP地址
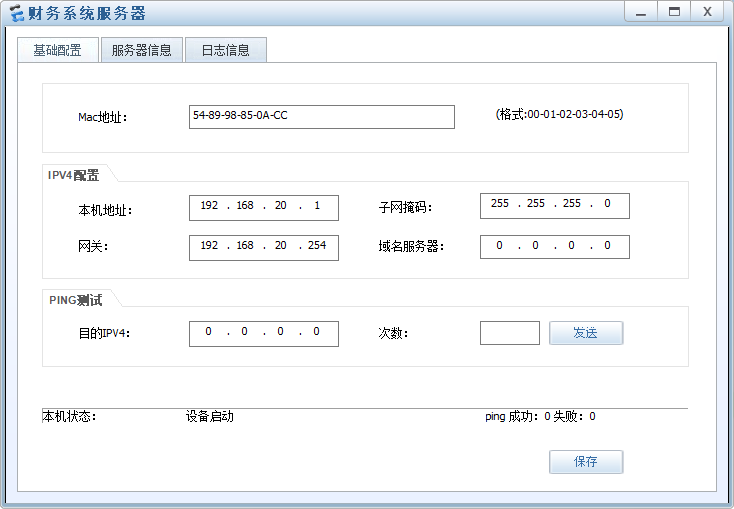
图2 财务系统服务器 IP配置图
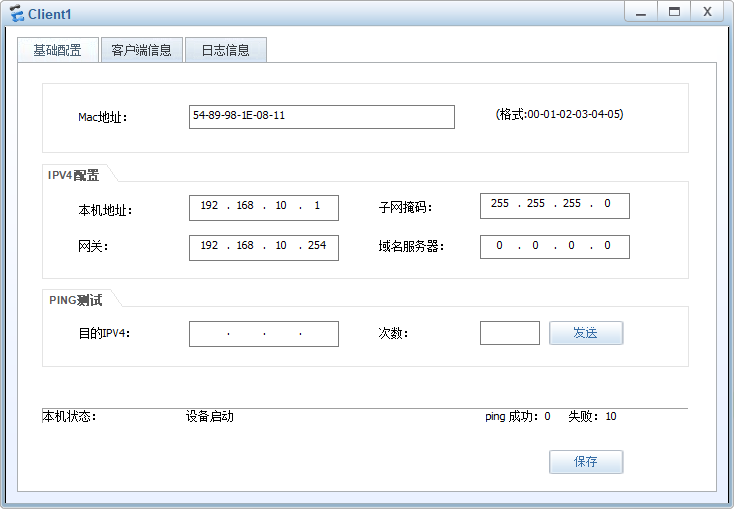
图3 财务部PC1 IP配置图
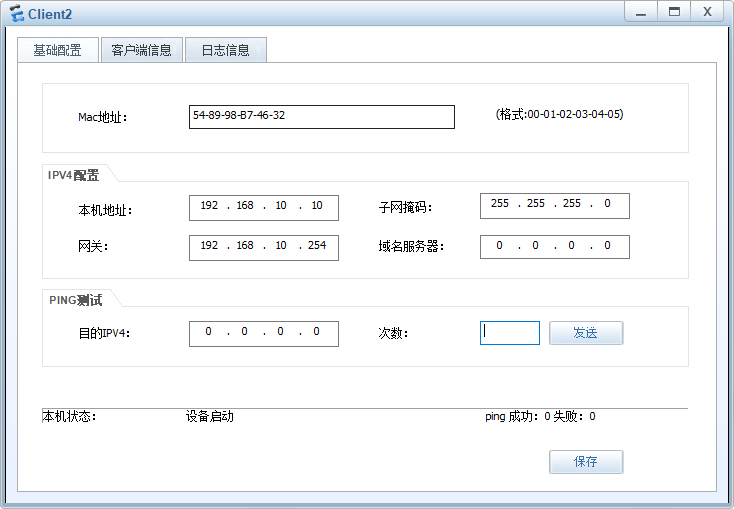
图4 财务部PC2 IP配置图
4.项目验证
(1)查看访问控制列表
- R1的配置
|
[R1]dis acl all Total quantity of nonempty ACL number is 2 Advanced ACL 3000, 2 rules Acl's step is 5 rule 5 permit tcp source 192.168.10.1 0 destination-port eq www rule 10 deny ip (2 matches) Advanced ACL 3001, 1 rule Acl's step is 5 rule 5 deny tcp source 192.168.20.1 0 |
(2)测试财务部PC与服务器80端口的连通性
①配置财务系统服务器HttpServer,启用80端口。
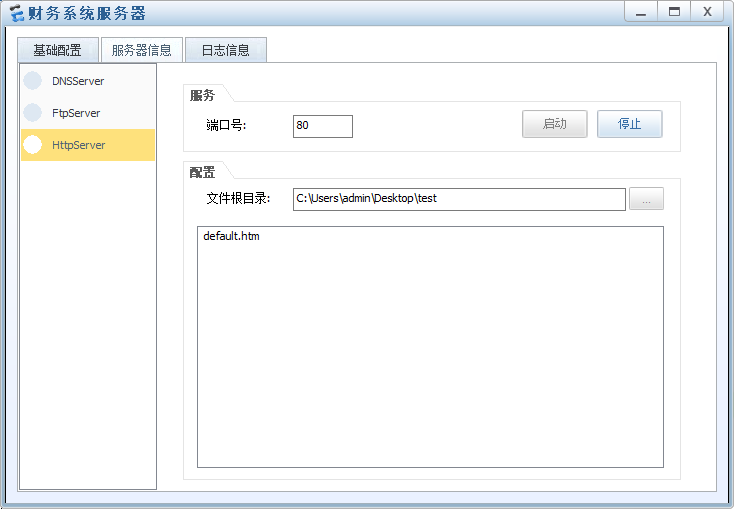
图5 财务系统服务器 HttpServer配置图
②使用财务部PC1访问
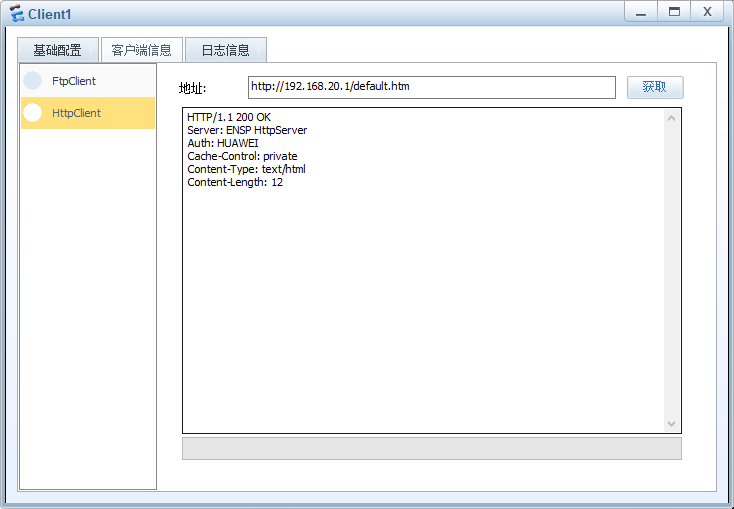
图6 财务部PC1访问Http
③使用财务部PC2访问
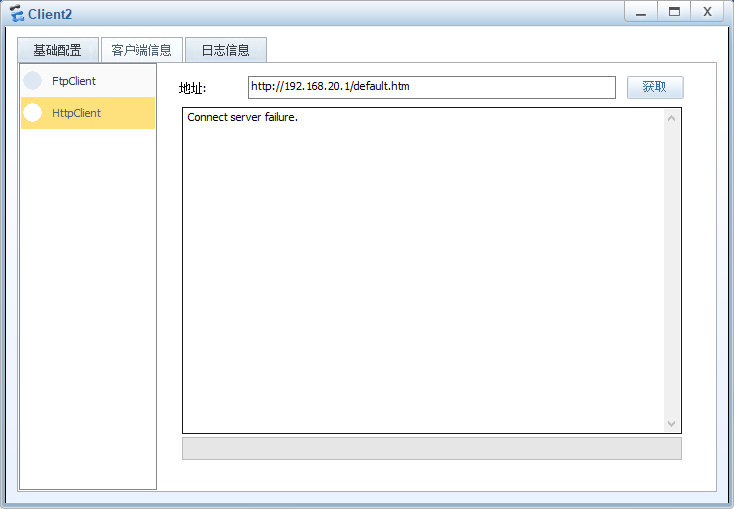
图7 财务部PC2访问Http
(3)测试服务器与外部网络的连通性
①使用财务系统服务器Ping测试外部网络:
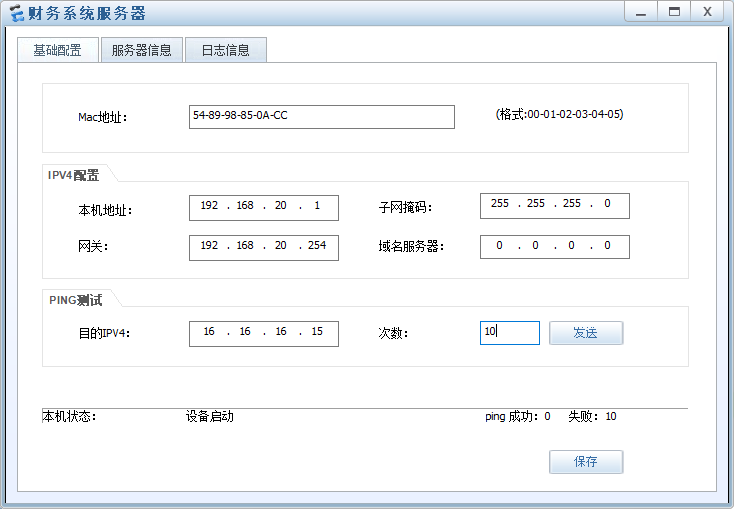
图8 财务系统服务器ping外网
财务部系统服务器不可以与外部网路通信。
②使用财务部PC1 Ping测试外部网络:
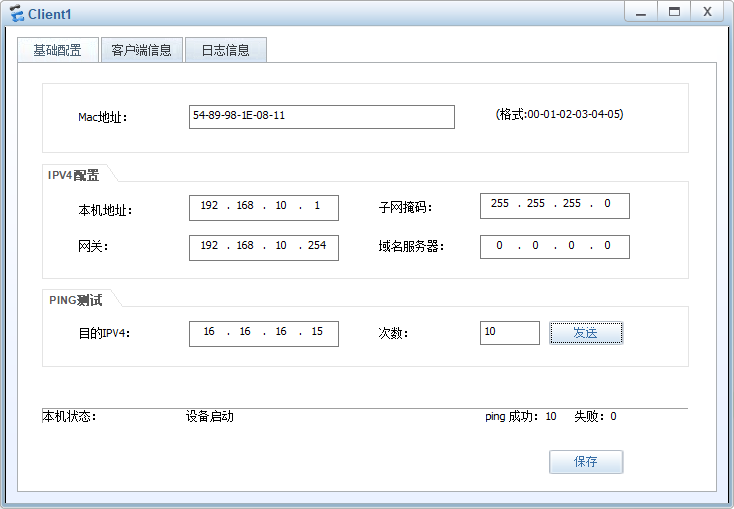
图9 财务部PC1 ping外网
可以看出,财务部可以与外部网路通信。