使用基本ACL限制公司网络访问
1.项目背景
Jan16公司有开发部、市场部和财务部,各有计算机若干台、财务系统服务器1台,使用三层交换机进行局域网组建,并通过路由器连接至外部网络。出于数据安全的考虑,需要再交换机上进行访问控制。项目拓扑如图1所示。具体要求如下:
- SW1上为开发部、市场部、财务部及财务系统分别创建了VLAN10、20、30、40;
- 要求财务系统服务器仅允许财务部进行访问;
- 财务系统服务器仅在内网使用,不允许访问外部网络;
- 测试计算机、交换机和路由器的IP和接口信息如拓扑所示。
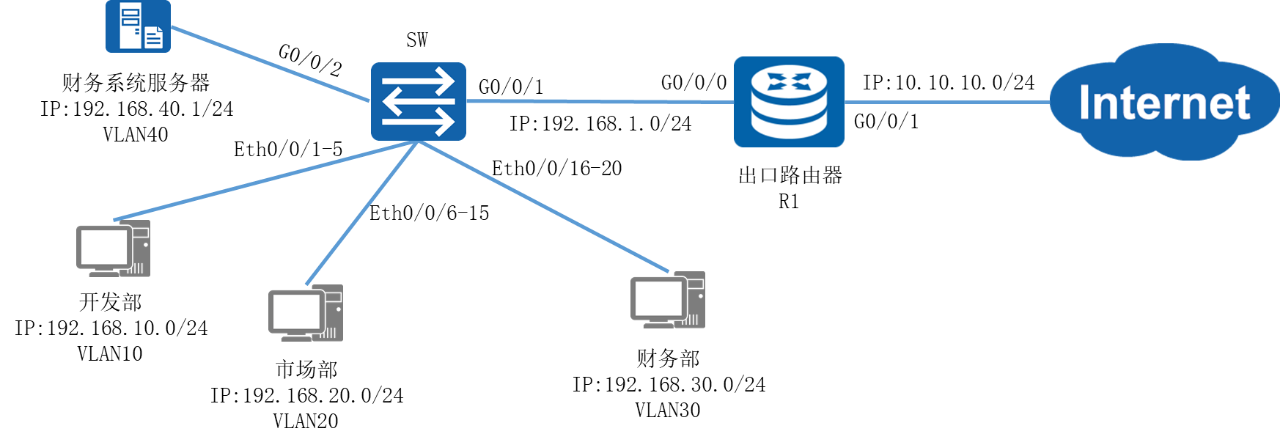
图1 网络拓扑图
2.项目规划设计
三层交换机的访问控制策略主要是通过ACL访问控制列表对不同VLAN的IP地址段进行流量匹配控制。标准ACL可以对IP包进行源地址匹配,即检查通过IP包中的源地址信息,如果源地址与ACL中的规则相匹配,就执行放行或拦截的操作。为了让其它部门无法访问财务系统服务器,可以在三层交换机中配置匹配财务部IP地址段、拒绝其他所有IP的ACL,并在G0/0/2接口的OUT方向上应用;同时在添加拒绝财务部系统服务器IP地址段的ACL,在G0/0/1接口的OUT方向上应用,组织财务部系统服务器访问外部网络。外部网络连接方面,三层交换机配置默认路由指向出口路由器。出口路由器可根据ISP接入方式采用对应的路由协议,这里不作描述。
配置步骤如下:
- 配置交换机基础环境
- 配置路由器基础环境
- 配置基本ACL访问控制
- 配置各部门计算机的IP地址
具体规划如下表:
表1 VLAN规划表
VLAN ID |
IP地址段 |
用途 |
VLAN10 |
192.168.10.0/24 |
开发部 |
VLAN20 |
192.168.20.0/24 |
市场部 |
VLAN30 |
192.168.30.0/24 |
财务部 |
VLAN40 |
192.168.40.0/24 |
财务系统 |
VLAN50 |
192.168.1.0/24 |
连接外部网络 |
表2 端口规划表
本端设备 |
端口号 |
端口类型 |
所属VLAN |
对端设备 |
SW1 |
E0/0/1-5 |
access |
Vlan10 |
开发部PC |
SW1 |
E0/0/6-15 |
access |
Vlan20 |
市场部PC |
SW1 |
E0/0/16-20 |
access |
Vlan30 |
财务部PC |
SW1 |
G0/0/1 |
access |
Vlan40 |
财务系统 |
SW1 |
G0/0/2 |
access |
Vlan50 |
R1 |
表3 IP地址规划表
设备 |
接口 |
IP地址 |
R1 |
G0/0/0 |
192.168.1.1/24 |
R1 |
G0/0/1 |
10.10.10.1/24 |
SW1 |
VLANIF10 |
192.168.10.254/24 |
SW1 |
VLANIF20 |
192.168.20.254/24 |
SW1 |
VLANIF30 |
192.168.30.254/24 |
SW1 |
VLANIF40 |
192.168.40.254/24 |
SW1 |
VLANIF50 |
192.168.1.254/24 |
财务系统服务器 |
192.168.40.1/24 |
|
开发部 |
192.168.10.1/24 |
|
市场部 |
192.168.20.1/24 |
|
财务部 |
192.168.30.1/24 |
3.项目实施
(1)配置省略
(2)配置各部门计算机的IP地址
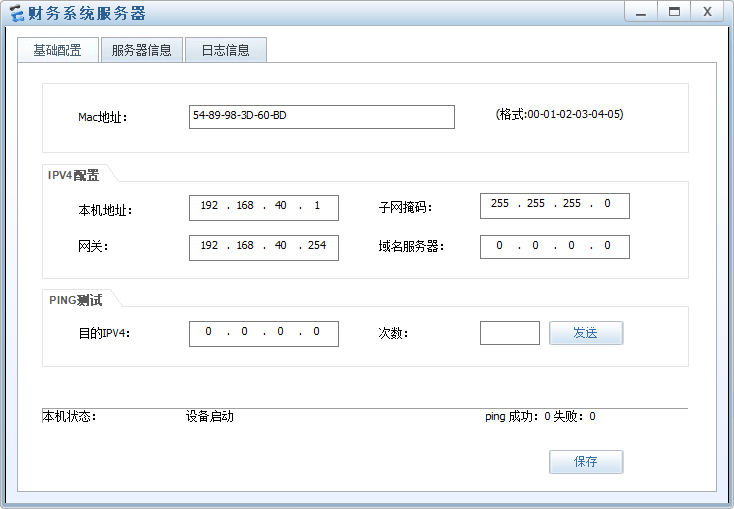
图2 财务系统服务器 IP配置图
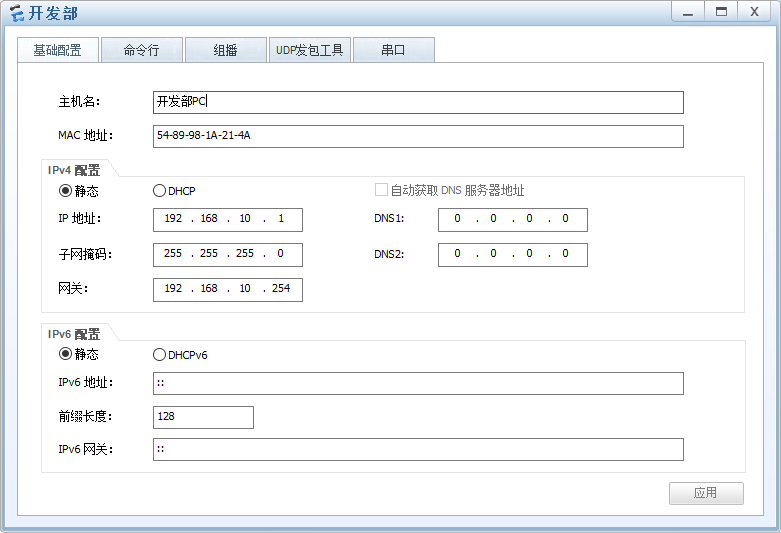
图3 开发部PC IP配置图
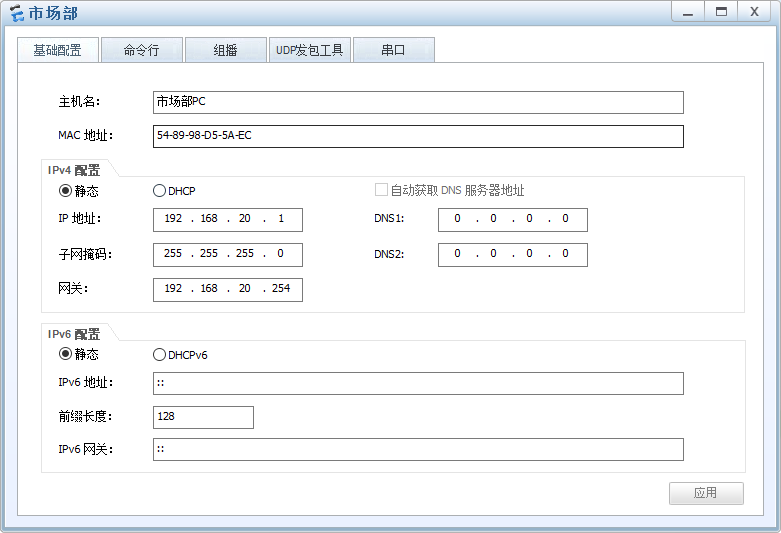
图4 市场部PC IP配置图
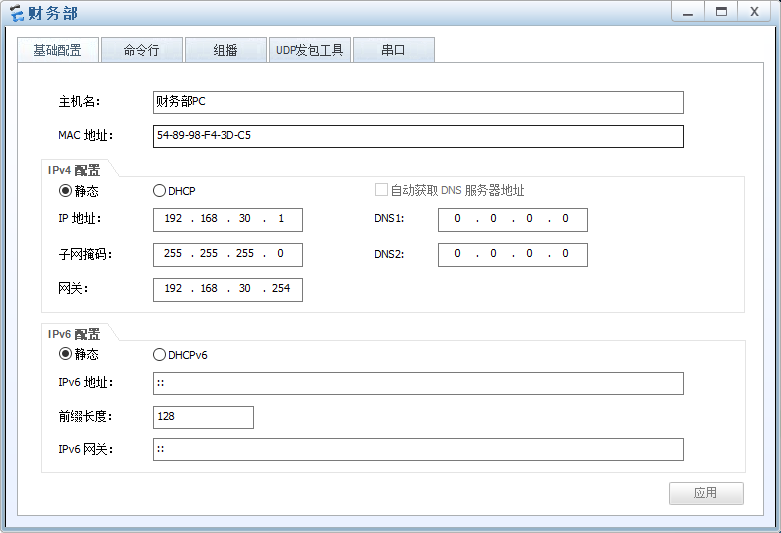
图5 财务部PC IP配置图
4.项目验证
(1)查看访问控制列表
- SW1的配置
|
[SW1]display acl all Total nonempty ACL number is 2 Basic ACL 2000, 2 rules Acl's step is 5 rule 5 permit source 192.168.30.0 0.0.0.255 rule 10 deny Basic ACL 2001, 1 rule Acl's step is 5 rule 5 deny source 192.168.40.0 0.0.0.255 |
(2)测试各部门计算机的互通性
通过Ping命令,测试各部门内部通信息的情况。
使用开发部计算机Ping市场部及财务部的计算机:
|
PC>ping 192.168.20.1 Ping 192.168.20.1: 32 data bytes, Press Ctrl_C to break From 192.168.20.1: bytes=32 seq=1 ttl=127 time=47 ms From 192.168.20.1: bytes=32 seq=2 ttl=127 time=47 ms From 192.168.20.1: bytes=32 seq=3 ttl=127 time=31 ms From 192.168.20.1: bytes=32 seq=4 ttl=127 time=31 ms From 192.168.20.1: bytes=32 seq=5 ttl=127 time=31 ms --- 192.168.20.1 ping statistics --- 5 packet(s) transmitted 5 packet(s) received 0.00% packet loss round-trip min/avg/max = 31/37/47 ms PC>ping 192.168.30.1 Ping 192.168.30.1: 32 data bytes, Press Ctrl_C to break From 192.168.30.1: bytes=32 seq=1 ttl=127 time=32 ms From 192.168.30.1: bytes=32 seq=2 ttl=127 time=31 ms From 192.168.30.1: bytes=32 seq=3 ttl=127 time=47 ms From 192.168.30.1: bytes=32 seq=4 ttl=127 time=31 ms From 192.168.30.1: bytes=32 seq=5 ttl=127 time=31 ms --- 192.168.30.1 ping statistics --- 5 packet(s) transmitted 5 packet(s) received 0.00% packet loss round-trip min/avg/max = 31/34/47 ms |
(3)测试各部门与财务系统的连接性
使用开发部的计算机Ping财务系统:
|
PC>ping 192.168.40.1 Ping 192.168.40.1: 32 data bytes, Press Ctrl_C to break Request timeout! Request timeout! Request timeout! Request timeout! Request timeout! --- 192.168.40.1 ping statistics --- 5 packet(s) transmitted 0 packet(s) received 100.00% packet loss |
使用财务部的计算机Ping财务系统:
|
PC>ping 192.168.40.1 Ping 192.168.40.1: 32 data bytes, Press Ctrl_C to break From 192.168.40.1: bytes=32 seq=1 ttl=127 time=47 ms From 192.168.40.1: bytes=32 seq=2 ttl=127 time=31 ms From 192.168.40.1: bytes=32 seq=3 ttl=127 time=32 ms From 192.168.40.1: bytes=32 seq=4 ttl=127 time=31 ms From 192.168.40.1: bytes=32 seq=5 ttl=127 time=47 ms --- 192.168.40.1 ping statistics --- 5 packet(s) transmitted 5 packet(s) received 0.00% packet loss round-trip min/avg/max = 31/37/47 ms |
可以观察到其他部门无法连接到财务系统服务器上,唯有财务部可以连接到财务系统上。
(4)测试外部网络的连通性
通过Ping命令,测试各部门PC及财务系统服务器是否能够访问外网。
使用开发部的计算机Ping外部网络:
|
PC>ping 10.10.10.1 Ping 10.10.10.1: 32 data bytes, Press Ctrl_C to break From 10.10.10.1: bytes=32 seq=1 ttl=254 time=31 ms From 10.10.10.1: bytes=32 seq=2 ttl=254 time=47 ms From 10.10.10.1: bytes=32 seq=3 ttl=254 time=31 ms From 10.10.10.1: bytes=32 seq=4 ttl=254 time=47 ms From 10.10.10.1: bytes=32 seq=5 ttl=254 time=31 ms --- 10.10.10.1 ping statistics --- 5 packet(s) transmitted 5 packet(s) received 0.00% packet loss round-trip min/avg/max = 31/37/47 ms |
使用财务系统服务器Ping外部网络:
|
PC>ping 10.10.10.1 Ping 10.10.10.1: 32 data bytes, Press Ctrl_C to break Request timeout! Request timeout! Request timeout! Request timeout! Request timeout! --- 10.10.10.1 ping statistics --- 5 packet(s) transmitted 0 packet(s) received 100.00% packet loss |
可以观察到到其他部门均能访问外部网络,唯有财务系统服务器无法访问外部网络。