基于PPPoE认证的公司出口配置
1.项目背景
Jan16公司向ISP服务提供商申请了一条专用线路用于互联网接入,线路采用PPPoE接入方式。现需配置出口路由器,使内网使用可以通过共享出口路由器访问互联网。项目拓扑如图1所示。具体要求如下:
- 公司出口路由器采用G0/0/0接口与ISP认证服务器互联;
- 公司内网通过一台无配置的交换机互联,实现客户端与网关的通信;
- 测试计算机和路由器的IP与接口信息如拓扑所示。
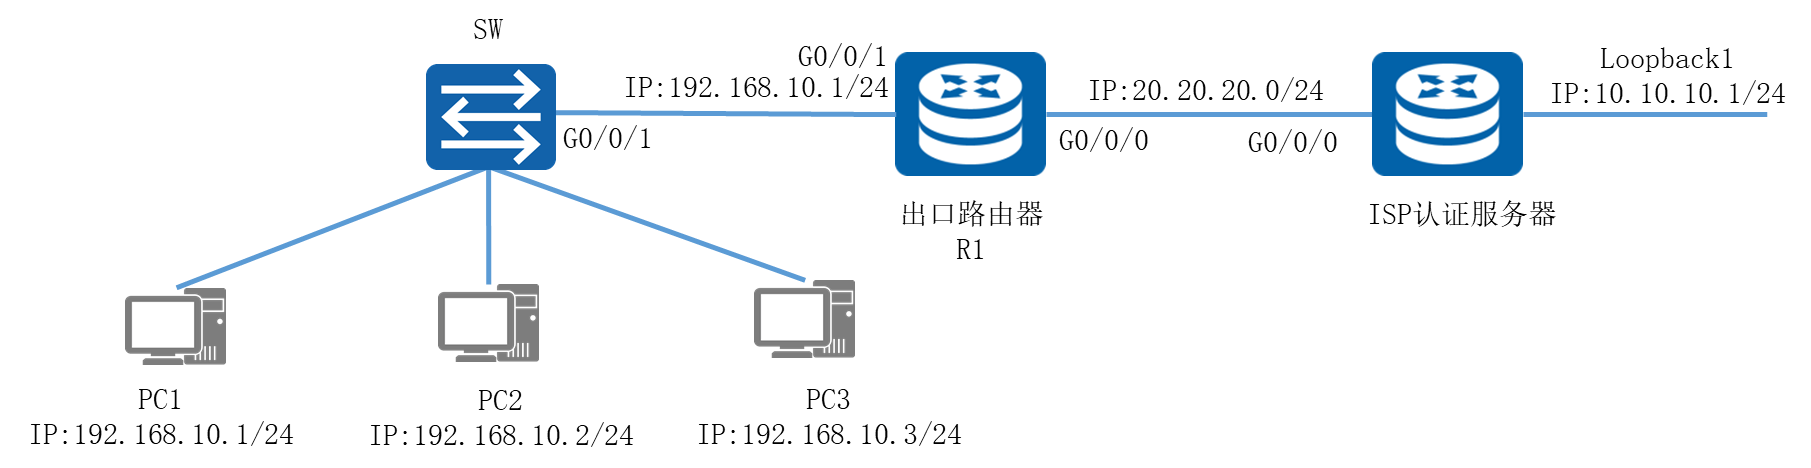
图1-1 网络拓扑图
2.项目规划设计
PPPoE接入采用PPP封装协议,可选择PAP或CHAP的认证方式,这里选择较为安全的CHAP认证。建立PPPoE接入,需创建Dialer接口,并配置相应的认证方式、用户名和密码;同时,为实现接口共享,需通过ACL列表匹配内网流量并绑定到Dialer接口;最后将Dialer接口与实际连接ISP服务器的G0/0/0接口进行绑定,即可实现链路的认证接入。为实现内网到互联网的访问,还需在R1上配置默认路由,并指向Dialer接口。
配置步骤如下:
- 配置PPPoE认证服务器
- 配置PPPoE客户端
- 配置各计算机的IP地址
具体规划如下表:
表1-1 IP地址规划表
设备 |
接口 |
IP地址 |
R1 |
G0/0/0 |
192.168.10.254/24 |
ISP |
G0/0/0 |
20.20.20.1/24 |
ISP |
Lookback1 |
10.10.10.1/24 |
PC1 |
E0/0/1 |
192.168.10.1/24 |
PC2 |
E0/0/1 |
192.168.10.2/24 |
PC3 |
E0/0/1 |
192.168.10.3/24 |
表1-2 接口规划表
本端设备 |
接口 |
端口IP地址 |
对端设备 |
R1 |
G0/0/1 |
192.168.10.254 |
SW1 |
R1 |
G0/0/0 |
ISP |
|
ISP |
G0/0/0 |
20.20.20.1/24 |
R1 |
3.项目实施
(1)配置省略
(2)配置各计算机的IP地址
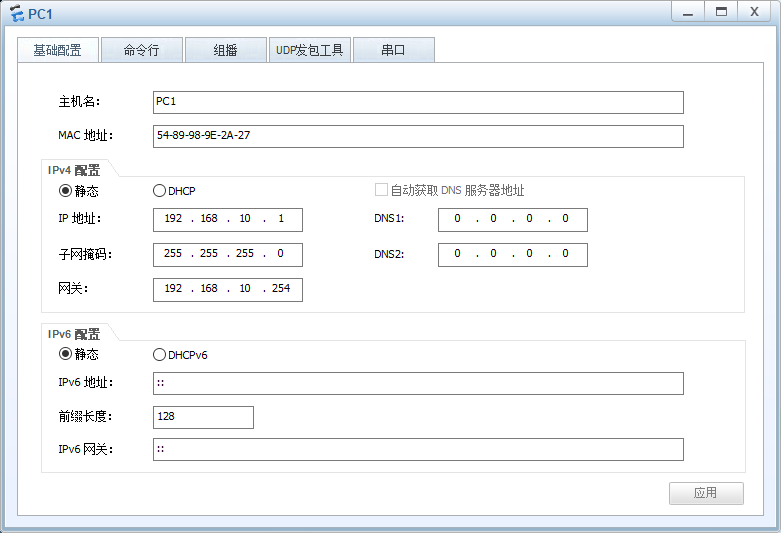
图1-2 PC1 IP配置图
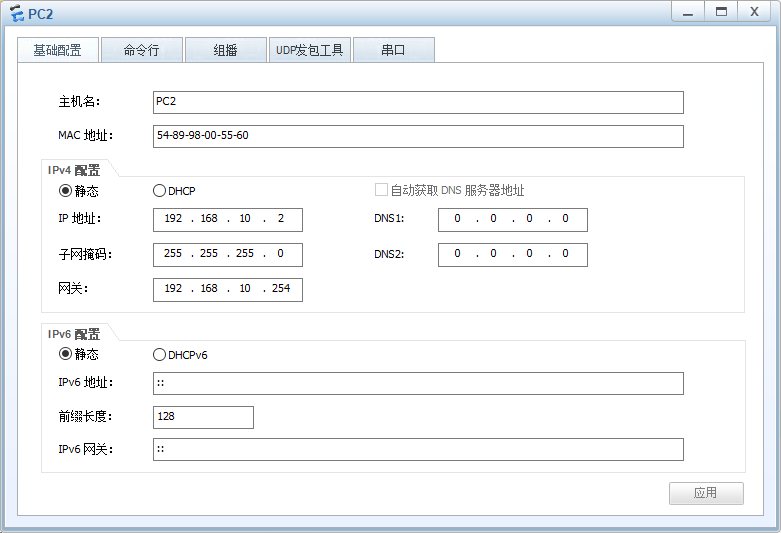
图1-3 PC2 IP配置图
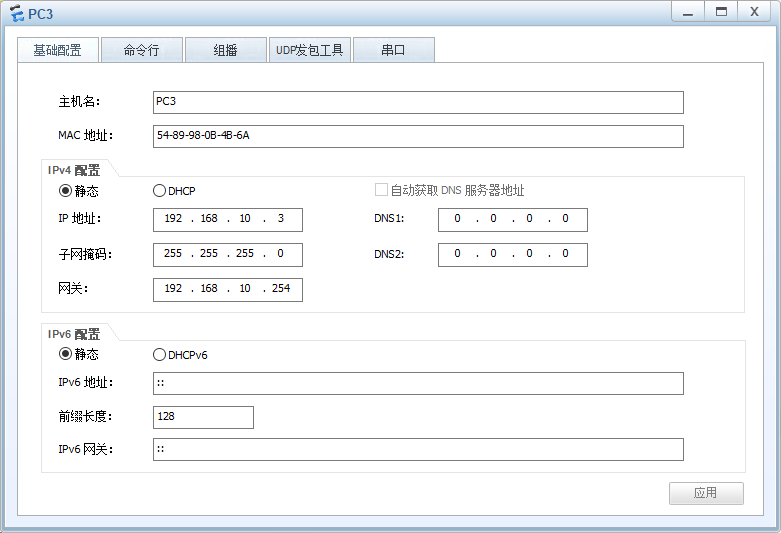
图1-4 PC3 IP配置图
4.项目验证
(1)查看PPPoE server会话的状态和配置信息
- 在ISP上使用display pppoe-server session all命令查看pppoe会话信息;
|
<ISP> display pppoe-server session all SID Intf State OIntf RemMAC LocMAC 1 Virtual-Template1:0 UP GE0/0/0 00e0.fcdc.5981 00e0.fc96.67e0 |
可以观察到,会话状态正常(状态为UP表示正常)、配置正确(和之前的数据规划和组网一致)。
(2)查看PPPoE client会话状态和配置信息
- 在R1上使用display pppoe-client session summary命令查看pppoe会话信息;
|
[R1]display pppoe-client session summary PPPoE Client Session: ID Bundle Dialer Intf Client-MAC Server-MAC State 1 1 0 GE0/0/0 00e0fcdc5981 00e0fc9667e0 UP |
可以观察到,会话状态正常(状态为UP表示正常)。
(3)测试各计算机的互通性
使用PC1计算机Ping ISP路由器LoopBack:
|
PC>ping 10.10.10.1 Ping 10.10.10.1: 32 data bytes, Press Ctrl_C to break From 10.10.10.1: bytes=32 seq=1 ttl=254 time=47 ms From 10.10.10.1: bytes=32 seq=2 ttl=254 time=47 ms From 10.10.10.1: bytes=32 seq=3 ttl=254 time=31 ms From 10.10.10.1: bytes=32 seq=4 ttl=254 time=47 ms From 10.10.10.1: bytes=32 seq=5 ttl=254 time=47 ms --- 10.10.10.1 ping statistics --- 5 packet(s) transmitted 5 packet(s) received 0.00% packet loss round-trip min/avg/max = 31/43/47 ms |
可以观察到,正常通信。