为Jan16公司创建部门VLAN
1.项目背景
Jan16公司现有财务部、技术部和业务部,出于数据安全的考虑,各部门的计算机需进行隔离。公司局域网使用一台24口二层交换机进行互联,其中财务部的计算机4台,连接在G0/0/1-4端口;技术部的计算机9台,连接在G0/0/5-12及G0/0/20端口;业务部的计算机8台,连接在G0/0/15-19及G0/0/21-23端口,所有计算机采用10.0.1.0/24网段。现在交换机中创建相应的VLAN以实现部门计算机的隔离。
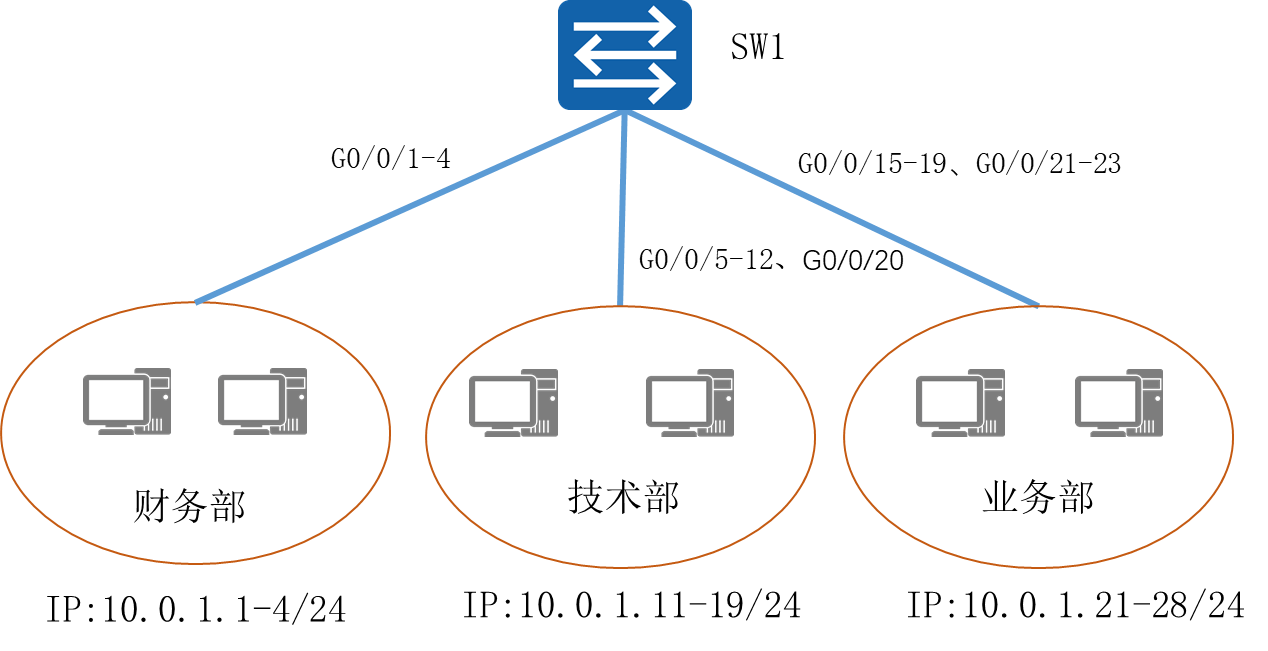
图1-1 网络拓扑图
2.项目规划设计
二层交换机默认情况下,所有端口都处于VLAN1中。本项目中所有计算机均采用10.0.1.0/24网段,各计算机均可直接通信。为实现各部门之间的隔离,需在交换机上创建VLAN,并将各部门计算机的端口划分到相应的VLAN中。本项目将通过创建VLAN10、VLAN20、VLAN30分别用于财务部、技术部、业务部内的计算机互联。
配置步骤如下:
(1)创建VLAN
(2)将端口划分至相应VLAN
(3)配置各部门计算机的IP地址
项目规划如下:
表1-1 VLAN规划表
VLAN ID |
IP地址段 |
用途 |
VLAN10 |
10.0.1.1-4/24 |
财务部 |
VLAN20 |
10.0.1.11-19/24 |
技术部 |
VLAN30 |
10.0.1.21-28/24 |
业务部 |
表1-2 端口规划表
本端设备 |
端口号 |
端口类型 |
所属VLAN |
对端设备 |
SW1 |
G0/0/1-4 |
access |
Vlan10 |
财务部PC |
SW1 |
G0/0/5-12、G0/0/20 |
access |
Vlan20 |
技术部PC |
SW1 |
G0/0/15-19、G0/0/21-23 |
access |
Vlan30 |
业务部PC |
表1-3 IP地址规划表
计算机 |
IP地址 |
财务部-PC1 |
10.0.1.1/24 |
财务部-PC2 |
10.0.1.2/24 |
技术部-PC1 |
10.0.1.11/24 |
技术部-PC2 |
10.0.1.12/24 |
业务部-PC1 |
10.0.1.21/24 |
业务部-PC2 |
10.0.1.22/24 |
3.项目实施
(1)配置略
(2)配置各部门计算机的IP地址
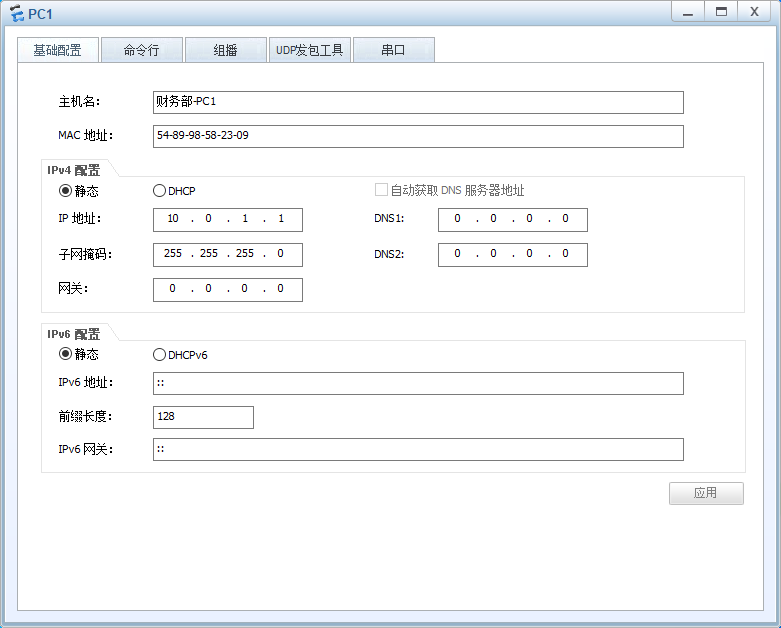
图1-2 财务部-PC1 IP配置图
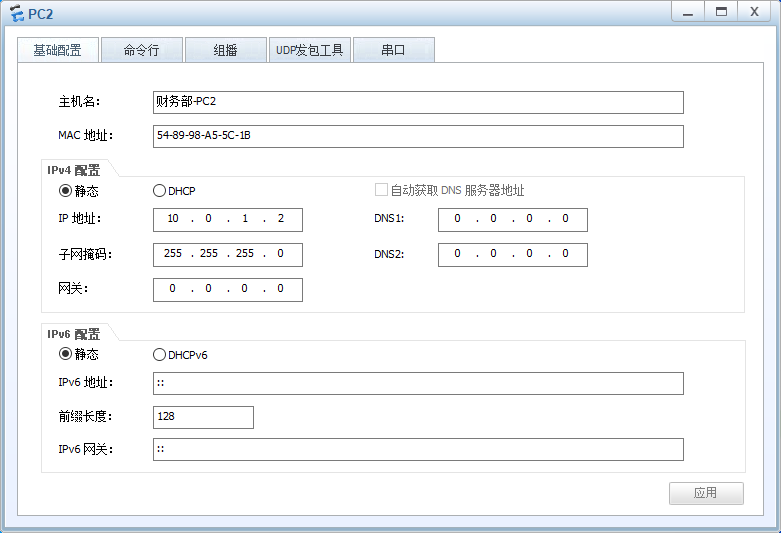
图1-3 财务部-PC2 IP配置图
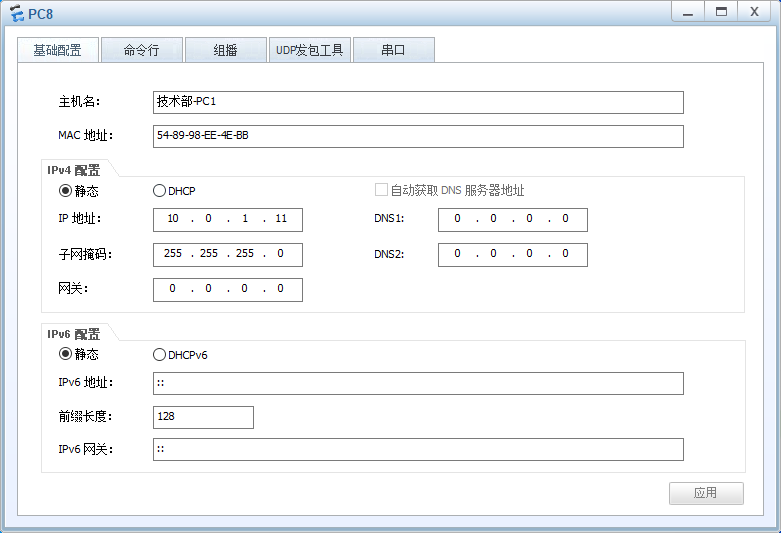
图1-4 技术部-PC1 IP配置图
4.项目验证
(1)验证交换机的VLAN配置信息
|
[SW1]display vlan The total number of vlans is : 4 -------------------------------------------------------------------------------- U: Up; D: Down; TG: Tagged; UT: Untagged; MP: Vlan-mapping; ST: Vlan-stacking; #: ProtocolTransparent-vlan; *: Management-vlan; -------------------------------------------------------------------------------- VID Type Ports -------------------------------------------------------------------------------- 1 common UT:GE0/0/13(D) GE0/0/14(D) GE0/0/15(U) GE0/0/16(U) GE0/0/17(D) GE0/0/18(D) GE0/0/19(D) GE0/0/21(D) GE0/0/22(D) GE0/0/23(D) GE0/0/24(D) 10 common UT:GE0/0/1(U) GE0/0/2(U) GE0/0/3(U) GE0/0/4(U) 20 common 30 common UT:GE0/0/5(U) GE0/0/6(U) GE0/0/7(D) GE0/0/8(D) GE0/0/9(D) GE0/0/10(D) GE0/0/11(D) GE0/0/12(D) GE0/0/20(D) VID Status Property MAC-LRN Statistics Description -------------------------------------------------------------------------------- 1 enable default enable disable VLAN 0001 10 enable default enable disable VLAN 0010 20 enable default enable disable VLAN 0020
|
(2)测试各部门计算机的互通性
通过Ping命令,测试各部门内部通信息的情况。
使用财务部计算机Ping本部门的计算机:
|
PC>ping 10.0.1.2 Ping 10.0.1.2: 32 data bytes, Press Ctrl_C to break From 10.0.1.2: bytes=32 seq=1 ttl=128 time=47 ms From 10.0.1.2: bytes=32 seq=2 ttl=128 time=31 ms From 10.0.1.2: bytes=32 seq=3 ttl=128 time=31 ms From 10.0.1.2: bytes=32 seq=4 ttl=128 time=16 ms From 10.0.1.2: bytes=32 seq=5 ttl=128 time=31 ms --- 10.0.1.2 ping statistics --- 5 packet(s) transmitted 5 packet(s) received 0.00% packet loss round-trip min/avg/max = 16/31/47 ms |
使用财务部的计算机Ping技术部的计算机:
|
PC>ping 10.0.1.11 Ping 10.0.1.11: 32 data bytes, Press Ctrl_C to break From 10.0.1.1: Destination host unreachable From 10.0.1.1: Destination host unreachable From 10.0.1.1: Destination host unreachable From 10.0.1.1: Destination host unreachable From 10.0.1.1: Destination host unreachable --- 10.0.1.11 ping statistics --- 5 packet(s) transmitted 0 packet(s) received 100.00% packet loss |
可以看出,将端口加入到不同的VLAN后,相同VLAN中的计算机可以互相通信,不同VLAN中的计算机则不可以互相通信。